
Doktryna aktywnego uderzenia: Jak CyberLEGION, gen. Molenda i miliard z MON budują cyfrową twierdzę Rzeczypospolitej
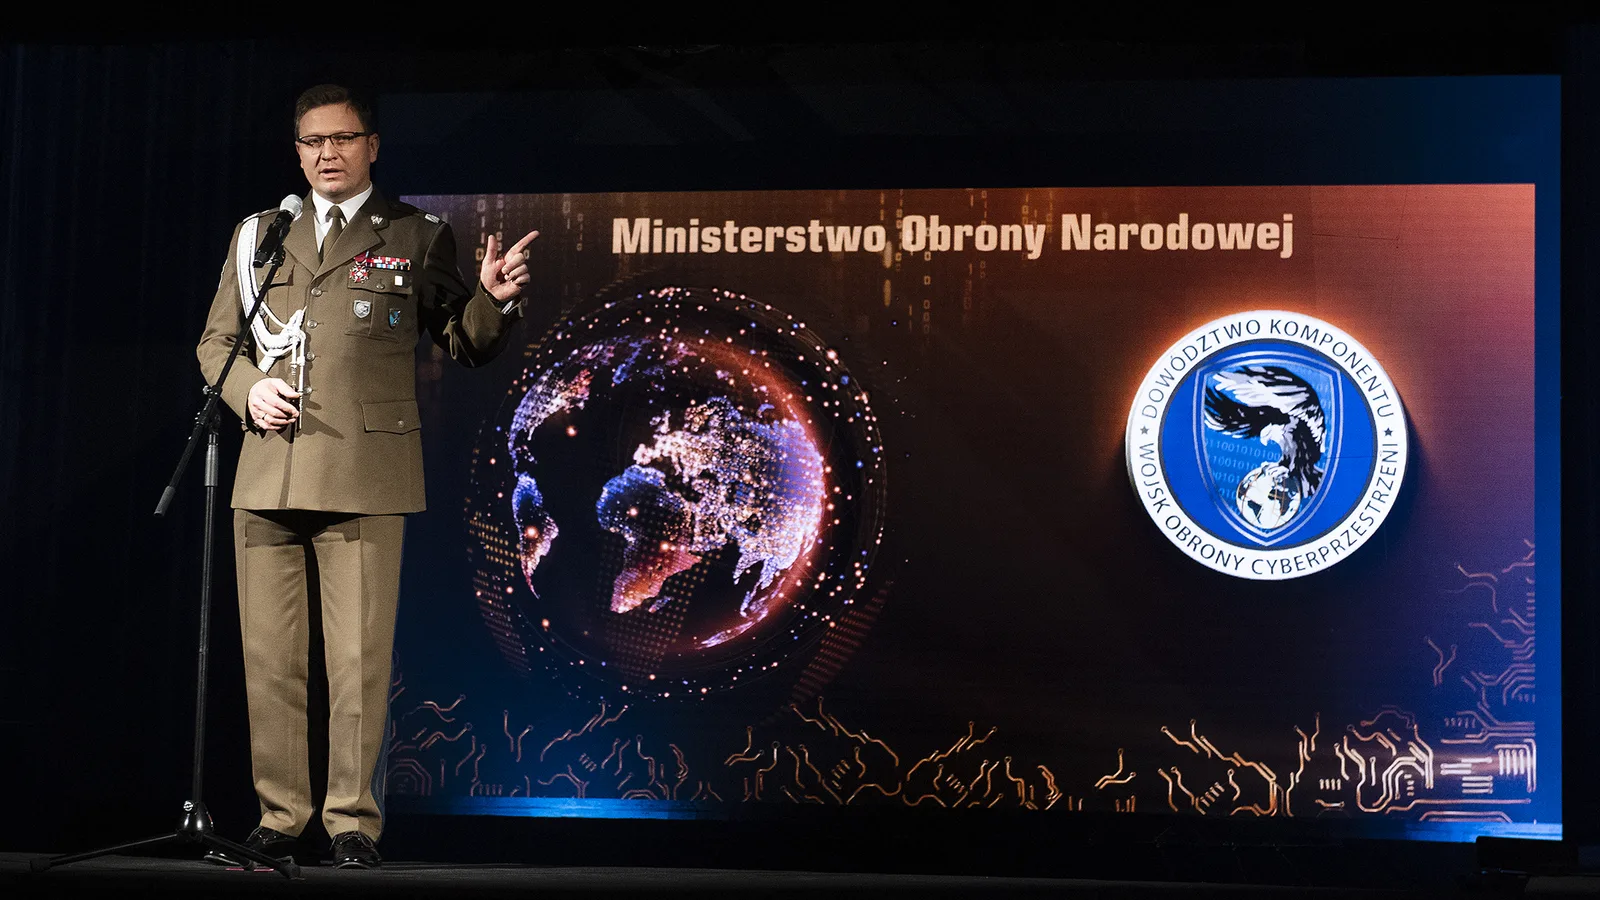
Poniedziałek, 21 września 2026 roku, zapisze się w annałach nowożytnej wojskowości jako moment zasadniczego zwrotu w polskiej myśli strategicznej dotyczącej piątej domeny operacyjnej. W warszawskim kompleksie Dowództwa Komponentu Wojsk Obrony Cyberprzestrzeni w Legionowie doszło do wydarzenia, które definitywnie kończy epokę iluzorycznego przekonania, że suwerenność cyfrową państwa można obronić wyłącznie za pomocą pasywnych zapór ogniowych i rutynowego monitorowania logów sieciowych. Generał dywizji Karol Molenda, stojący na czele polskich cyberwojsk, w porozumieniu z kierownictwem Ministerstwa Sprawiedliwości oraz resortu obrony narodowej, ogłosił oficjalne powołanie formacji CyberLEGION. To bezprecedensowa w skali całego Sojuszu Północnoatlantyckiego platforma operacyjna, której zadaniem jest natychmiastowe zintegrowanie potencjału wojskowych zespołów reagowania na incydenty komputerowe z najbardziej utalentowanymi specjalistami sektora cywilnego, środowiskami akademickimi oraz etycznymi hakerami działającymi w formule białych kapeluszy.
Powstanie nowej struktury nie jest zabiegiem wizerunkowym ani kolejną biurokratyczną fasadą powołaną w celu administrowania unijnymi funduszami. To bezpośrednia, twarda odpowiedź na trwającą od wielu miesięcy bezwzględną ofensywę hybrydową Federacji Rosyjskiej, wymierzoną w krwioobieg państwa polskiego. Zmasowane uderzenia rosyjskich grup zaawansowanych trwałych zagrożeń, ze szczególnym uwzględnieniem jednostek GRU znanych w nomenklaturze wywiadowczej jako Sandworm oraz APT28 Fancy Bear, przestały ograniczać się do prostych ataków typu odmowa usługi czy propagandowego zamieszczania fałszywych treści na stronach samorządowych. Celami skoordynowanych kampanii stały się węzły elektroenergetyczne, systemy sterowania ruchem kolejowym obsługujące transporty wojskowe na wschodnią flankę, a przede wszystkim państwowe bazy danych i rejestry sądowe Ministerstwa Sprawiedliwości, stanowiące fundament obrotu prawnego i tożsamości obywateli. W tym samym czasie Ministerstwo Obrony Narodowej poinformowało o uruchomieniu specjalnego funduszu technologicznego o wartości przekraczającej okrągły miliard złotych, przeznaczonego na rozwój autonomicznych modeli sztucznej inteligencji dedykowanych walce w cyberprzestrzeni.
Kontekst międzynarodowy nadaje temu wydarzeniu szczególnego ciężaru gatunkowego. W Europie Środkowo-Wschodniej trwa bezpardonowa wojna cieni, w której wirtualne salwy poprzedzają lub maskują fizyczne prowokacje dywersyjne. Wystarczy wspomnieć o powtarzających się próbach zakłócania sygnału nawigacji satelitarnej GPS nad basenem Morza Bałtyckiego, incydentach sabotażu infrastruktury światłowodowej na dnie Zatoki Fińskiej czy skoordynowanych kampaniach dezinformacyjnych uderzających w morale poborowych i zaufanie do instytucji finansowych. Decyzja o powołaniu CyberLEGIONU to czytelny sygnał wysłany z Warszawy do Moskwy oraz do kwatery głównej NATO w Brukseli: Rzeczpospolita nie zamierza dłużej tolerować bezkarności obcych służb specjalnych testujących odporność naszych systemów w tak zwanej szarej strefie poniżej progu otwartej wojny kinetycznej.
Od pasywnej tarczy do aktywnego huntowania: Nowa filozofia operacyjna generała Karola Molendy
Fundamentem doktryny, którą generał Karol Molenda przedstawił podczas wystąpienia inauguracyjnego, jest całkowite odrzucenie koncepcji pasywnego oczekiwania na ruch przeciwnika. Przez lata polskie i zachodnie podejście do cyberbezpieczeństwa opierało się na klasycznej architekturze Security Operations Center, w której analitycy analizowali alerty generowane przez systemy detekcji włamań dopiero po naruszeniu perymetru sieci. W warunkach nowoczesnego konfliktu asymetrycznego, gdzie agresor wykorzystuje łańcuchy podatności dnia zerowego oraz zaawansowane narzędzia omijania mechanizmów Endpoint Detection and Response, takie podejście skazuje obrońcę na nieuchronną porażkę. Czas od infiltracji systemu do uzyskania przez przeciwnika uprawnień kontrolera domeny liczy się dziś w minutach, podczas gdy średni czas wykrycia obecności intruza w sieciach publicznych wciąż wynosił wiele tygodni.
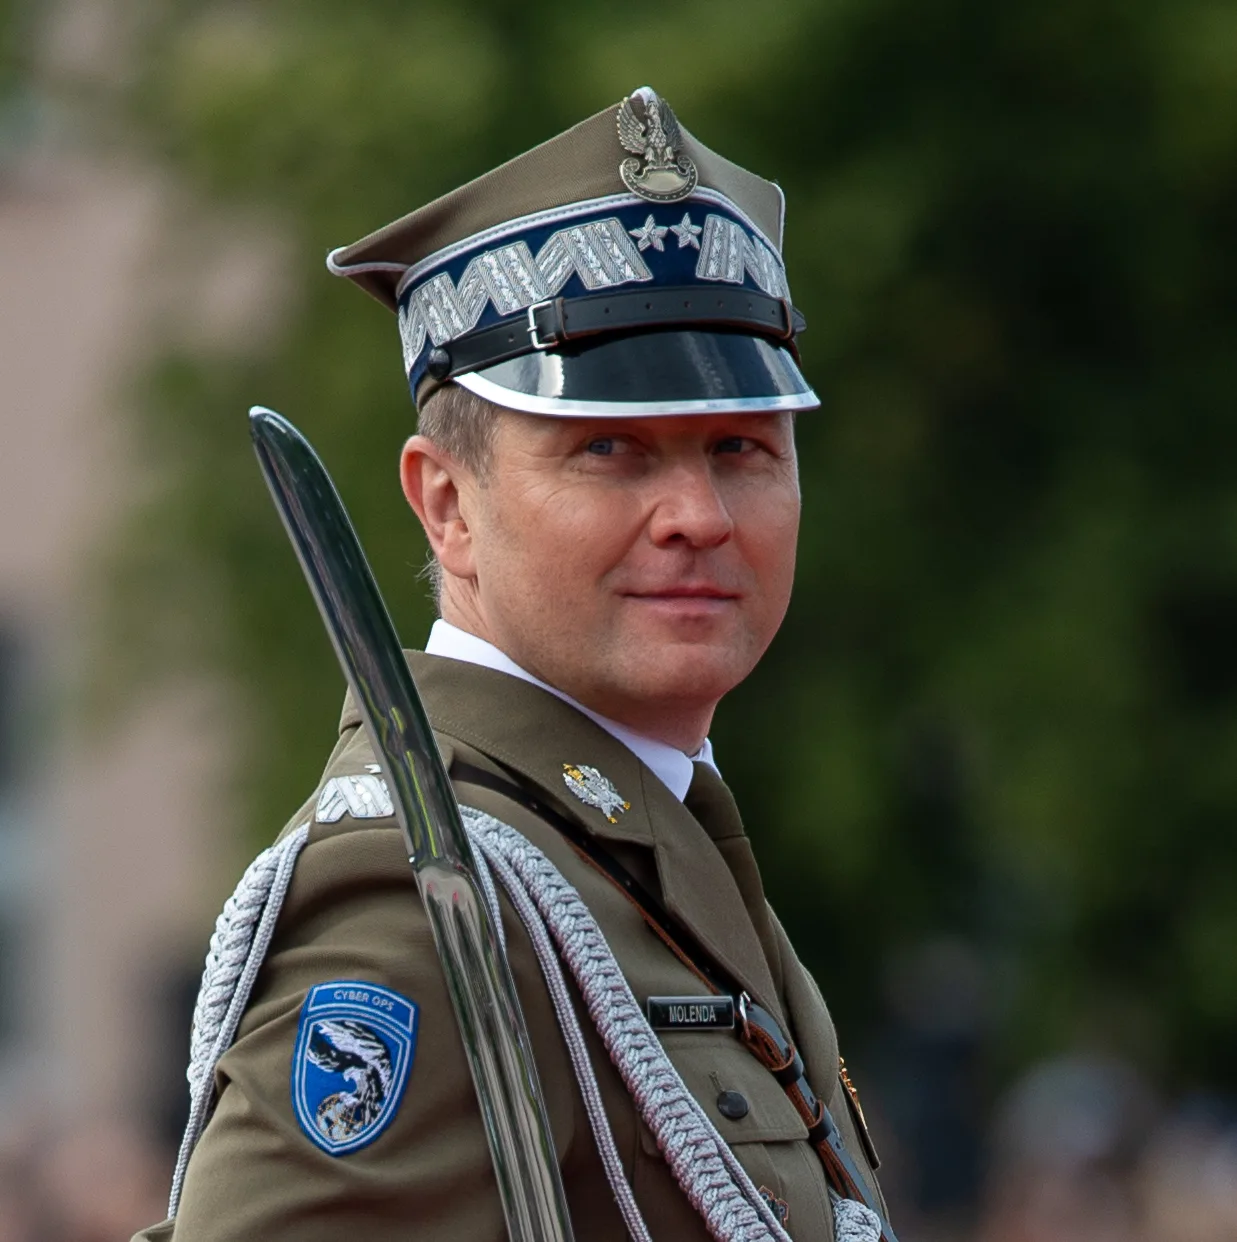
Doktryna aktywnej obrony, sformalizowana w ramach projektu CyberLEGION, przenosi ciężar działań z punktu końcowego na głębokie przedpole teleinformatyczne przeciwnika. Zespoły operacyjne DKWOC otrzymują uprawnienia do prowadzenia operacji typu threat hunting na poziomie infrastruktury tranzytowej, aktywnego zakłócania wrogich serwerów dowodzenia i kontroli oraz neutralizowania złośliwego kodu jeszcze na etapie jego kompilacji i rozprzestrzeniania w węzłach pośrednich. Jak podkreślają stratedzy wojskowi, cyberprzestrzeń nie posiada naturalnych barier geograficznych, rzek ani łańcuchów górskich. Jedyną skuteczną linią obrony jest zdolność do wyprzedzającego identyfikowania sygnatur behawioralnych agresora i unieszkodliwiania jego zasobów obliczeniowych w szarej strefie, zanim pakiety uderzeniowe dotrą do narodowych routerów brzegowych.
Ta ewolucja wymagała również rewolucji mentalnej w strukturach Sił Zbrojnych Rzeczypospolitej Polskiej. Wojska Obrony Cyberprzestrzeni, sformowane oficjalnie w lutym 2022 roku z połączenia Narodowego Centrum Bezpieczeństwa Cyberprzestrzeni i Jednostki Działań w Cyberprzestrzeni, przez cztery lata intensywnego rozwoju wypracowały pozycję elitarnego gracza w strukturach sojuszniczych NATO. Polska jako jedno z nielicznych państw w Europie posiada w pełni autonomiczny komponent wojskowy zdolny do prowadzenia pełnego spektrum operacji, od defensywy, przez rozpoznanie radioelektroniczne, po działania ofensywne w sieciach teleinformatycznych wrogich mocarstw. Inicjatywa CyberLEGION stanowi logiczne domknięcie tego procesu, likwidując sztuczny podział na działania czysto wojskowe i obronę cywilnej infrastruktury państwowej.
Warto w tym miejscu przyjrzeć się sylwetce samego dowódcy, którego wizja legła u podstaw tej transformacji. Generał dywizji Karol Molenda to oficer nowego typu, łączący wojskowy rygor z głęboką wiedzą inżynierską i zrozumieniem dynamiki globalnej sceny hakerskiej. Od początku tworzenia cyberwojsk kładł nacisk na odejście od skostniałej biurokracji sztabowej na rzecz kultury technicznej zbliżonej do czołowych ośrodków badawczych Doliny Krzemowej i izraelskiej Jednostki 8200. Zamiast sztywnych hierarchii wprowadził zespoły zadaniowe, w których liczy się biegłość w analizie kodu maszynowego, umiejętność dekompilacji jądra systemów operacyjnych oraz kreatywność w odkrywaniu nieudokumentowanych wektorów ataku. To właśnie dzięki takiemu podejściu polscy oficerowie regularnie zwyciężają w najbardziej prestiżowych sojuszniczych ćwiczeniach z zakresu walki w sieci, takich jak natowskie manewry Locked Shields organizowane przez Cooperative Cyber Defence Centre of Excellence w Tallinnie.
Miliard złotych na algorytmy bojowe: Architektura AIRON CYBER i systemy AIRON HYDRA
Prawdziwym technologicznym sercem ogłoszonej rewolucji jest pakiet inwestycyjny o wartości miliarda złotych, alokowany bezpośrednio w wojskowe badania nad zaawansowanymi modelami sztucznej inteligencji. Współczesny konflikt w cyberprzestrzeni osiągnął bowiem tempo, które całkowicie wyklucza manualną analizę telemetrii przez zespoły ludzkie. Przeciętny węzeł wymiany ruchu telekomunikacyjnego obsługuje miliony pakietów na sekundę, a nowoczesny złośliwy kod potrafi mutować swoje sygnatury w czasie rzeczywistym przy użyciu polimorficznych sieci neuronowych. W odpowiedzi na to wyzwanie inżynierowie z Wojskowej Akademii Technicznej we współpracy ze specjalistami DKWOC zaprojektowali dwie komplementarne platformy militarne: AIRON CYBER oraz AIRON HYDRA.
Platforma AIRON CYBER to wielkoskalowy, wyspecjalizowany model transformatorowy nowej generacji, wytrenowany na bilionach tokenów surowego ruchu sieciowego, zrzutów pamięci operacyjnej oraz telemetrii zbieranej przez państwowe węzły CSIRT w ciągu ostatnich dziesięciu lat. W przeciwieństwie do komercyjnych modeli językowych, które przetwarzają tekst naturalny, silnik AIRON CYBER operuje na wektorowych reprezentacjach protokołów niskopoziomowych, kodów asynchronicznych i wywołań systemowych. System potrafi w ułamku sekundy wychwycić anomalie behawioralne wskazujące na próbę eksploatacji nieznanej dotąd podatności typu zero-day, nawet jeśli agresor maskuje swoją aktywność za pomocą legalnych narzędzi administracyjnych w ramach taktyki living off the land.
Z kolei architektura AIRON HYDRA reprezentuje zupełnie nową klasę oprogramowania: autonomiczne systemy przeciwdziałania w czasie rzeczywistym. Gdy AIRON CYBER zidentyfikuje wektor uderzeniowy, system HYDRA nie czeka na interwencję dyżurnego oficera operacyjnego. Zamiast tego generuje w locie syntetyczne reguły filtracji, przekonfiguruje tablice routingu na poziomie sprzętowym w przełącznikach rdzeniowych oraz automatycznie izoluje skompromitowane mikrousługi w kontenerowych klastrach chmurowych. Co więcej, algorytm potrafi wstrzyknąć do wrogiego kanału transmisyjnego spreparowane pakiety dezinformacyjne, kierując atakujące botnety w stronę fałszywych środowisk pułapkowych typu honeynet, gdzie rejestrowane są techniki i narzędzia wykorzystywane przez oficerów rosyjskiego wywiadu wojskowego.
Odrębny moduł platformy odpowiada za przeciwdziałanie atakom na łańcuchy dostaw oprogramowania, co stało się ulubioną taktyką moskiewskich hakerów. Współczesne systemy administracji państwowej i bankowości opierają się na tysiącach zewnętrznych bibliotek open source oraz komercyjnych pakietach narzędziowych. Wstrzyknięcie złośliwego backdoora do jednej z takich zależności, jak miało to miejsce w głośnej aferze SolarWinds czy przy próbie kompromitacji narzędzia XZ Utils, potrafi sparaliżować tysiące serwerów jednocześnie. Systemy AIRON dokonują ciągłej analizy semantycznej kodu źródłowego i binarnego kompilowanych aplikacji, wykrywając anomalie w strukturze drzewa wywołań i blokując wdrożenie zainfekowanych modułów na serwery produkcyjne.
| Obszar cyberbezpieczeństwa | Model tradycyjny (NCBC 2019-2022) | Zintegrowana doktryna CyberLEGION (2026) |
|---|---|---|
| Filozofia reagowania | Pasywna detekcja po naruszeniu perymetru sieci | Wyprzedzający threat hunting i neutralizacja na przedpolu |
| Analiza telemetrii | Manualna ocena alertów SIEM przez analityków SOC | Autonomiczne modele AI czasu rzeczywistego (AIRON CYBER) |
| Czas mitygacji ataku | Od kilku godzin do kilkunastu dni od incydentu | Ułamki sekund dzięki automatycznej orkiestracji (AIRON HYDRA) |
| Zasoby ludzkie | Wyłącznie etatowi żołnierze i pracownicy wojska | Formacja hybrydowa łącząca armię, white hatów i środowiska IT |
| Zakres ochrony | Głównie sieci niejawne resortu obrony narodowej | Kompleksowa tarcza: MON, rejestry sądowe, energetyka, transport |
Rosyjskie wektory uderzeń: Sandworm, Fancy Bear i szara strefa infrastruktury krytycznej
Skala i zaawansowanie techniczne nowo wdrażanych rozwiązań wynikają bezpośrednio z charakteru przeciwnika, z którym polskie siły zbrojne mierzą się każdego dnia w trybie ciągłym. Od momentu rozpoczęcia pełnoskalowej wojny na Ukrainie Polska stała się głównym hubem logistycznym wolnego świata oraz kluczowym centrum tranzytowym dla pomocy wojskowej i humanitarnej. Ta strategiczna rola uczyniła z polskiej infrastruktury teleinformatycznej cel numer jeden dla rosyjskich operacji specjalnych w cyberprzestrzeni. Według oficjalnych danych DKWOC liczba prób przełamania systemów bezpieczeństwa wzrosła w samym tylko 2026 roku o ponad sto czterdzieści procent w relacji do roku ubiegłego.
Szczególnym zagrożeniem pozostaje grupa Sandworm, formalnie działająca jako jednostka 74455 Głównego Zarządu Wywiadowczego Sztabu Generalnego Sił Zbrojnych Federacji Rosyjskiej. To ci sami operatorzy, którzy w przeszłości stali za paraliżem ukraińskiej sieci energetycznej w 2015 roku oraz globalnym zniszczeniem danych przez oprogramowanie NotPetya. W ostatnich miesiącach celem uderzeń Sandworm stały się systemy sterowania dyspozytorskiego SCADA w polskich przedsiębiorstwach dystrybucji energii oraz kolejowe systemy sterowania ruchem. Rosyjscy hakerzy wojskowi dążą do wywołania fizycznych zakłóceń w dostawach energii do baz logistycznych w rejonie Rzeszowa i Lublina, co bezpośrednio zagroziłoby płynności dostaw sprzętu na front.
Równolegle grupa APT28 Fancy Bear, powiązana z jednostką 26165 GRU, koncentruje swoje wysiłki na infiltracji resortowych baz danych i systemów wymiaru sprawiedliwości. Wybór Ministerstwa Sprawiedliwości jako partnera strategicznego programu CyberLEGION nie był przypadkowy. Cyfryzacja ksiąg wieczystych, Krajowego Rejestru Sądowego oraz systemów obsługi wokand sądowych sprawiła, że stabilność państwa w wymiarze prawnym zależy od integralności baz danych. Próba zaszyfrowania lub sfałszowania wpisów w centralnych rejestrach własnościowych mogłaby doprowadzić do paraliżu gospodarczego kraju, podważając zaufanie obywateli do instytucji publicznych i prawa własności. CyberLEGION tworzy wokół tych zasobów cyfrowy sarkofag, uniemożliwiający jakąkolwiek manipulację danymi nawet w przypadku częściowego skompromitowania stacji roboczych w sądach rejonowych.
Nie wolno również zapominać o działalności innych wyspecjalizowanych podmiotów, takich jak grupa APT29 Cozy Bear powiązana ze Służbą Wywiadu Zagranicznego Federacji Rosyjskiej (SWR) czy formacje dywersyjne z Białorusi z grupy Ghostwriter. O ile GRU stawia na destrukcję, paraliż i demonstrację siły, o tyle wywiad cywilny SWR preferuje głęboką, cichą penetrację systemów dyplomatycznych i wojskowych. Włamania dokonywane przez APT29 charakteryzują się niezwykłym kunsztem technicznym, wielomiesięcznym pozostawaniem w ukryciu i wykradaniem tajemnic państwowych z najwyższych szczebli administracji rządowej. Przeciwstawienie się tak zróżnicowanemu spektrum zagrożeń wymaga zintegrowanego systemu wywiadowczego, który potrafi łączyć sygnały radiowe, dane telemetryczne i analizę behawioralną w jeden spójny obraz operacyjny.
Sojusz munduru z kodem cywilnym: Jak państwo integruje white hatów i środowiska akademickie
Jednym z najbardziej nowatorskich elementów programu CyberLEGION jest zerwanie ze skostniałym, biurokratycznym modelem rekrutacji wojskowej. W dobie globalnego niedoboru inżynierów cyberbezpieczeństwa państwo nie jest w stanie konkurować z międzynarodowymi korporacjami wyłącznie stawkami uposażenia zasadniczego oferowanymi w ramach tradycyjnej siatki płac służby stałej. Ponadto wielu z najwybitniejszych polskich hakerów, kryptografów i specjalistów od inżynierii wstecznej nie zamierza zakładać munduru na stałe, uczestniczyć w musztrze czy rezygnować z pracy w globalnych projektach open source.
CyberLEGION rozwiązuje ten problem poprzez wprowadzenie elastycznej formuły służby rezerwowej nowej generacji. Specjaliści z sektora prywatnego mogą podpisać z Dowództwem Komponentu Wojsk Obrony Cyberprzestrzeni kontrakty zadaniowe, zachowując dotychczasowe zatrudnienie cywilne. W ramach tej współpracy uzyskują certyfikaty bezpieczeństwa osobowego, dostęp do unikalnych wojskowych baz wiedzy o wektorach APT oraz możliwość testowania narodowych systemów obronnych w kontrolowanych warunkach poligonowych. W sytuacjach kryzysowych, w przypadku ogłoszenia stopnia alarmowego CHARLIE-CRP lub DELTA-CRP, członkowie formacji mogą zostać natychmiast powołani do pełnienia zadań operacyjnych w wirtualnych centrach dowodzenia, wzmacniając wojskowe zespoły dyżurne.
Program obejmuje również ścisłą symbiozę ze środowiskiem akademickim. Wojskowa Akademia Techniczna, Politechnika Warszawska, Politechnika Wrocławska oraz Akademia Górniczo-Hutnicza w Krakowie zintegrowały swoje laboratoria kryptograficzne z siecią badawczą DKWOC. Najzdolniejsi studenci kierunków informatycznych otrzymują stypendia obronne i pracują bezpośrednio nad dekompilacją próbek złośliwego oprogramowania pozyskiwanego z wrogich serwerów. W ten sposób Polska buduje głębokie zaplecze kadrowe, które nie tylko zasila szeregi armii, ale podnosi ogólny poziom odporności całej gospodarki na ataki cybernetyczne.
Wprowadzenie mechanizmu bug bounty w infrastrukturze państwowej stanowi kolejny kamień milowy w myśleniu o bezpieczeństwie publicznym. Dotychczas w polskim prawie zgłoszenie luki w systemie teleinformatycznym instytucji publicznej wiązało się dla niezależnego badacza z ryzykiem oskarżenia o nieuprawniony dostęp do systemu komputerowego z artykułu 267 Kodeksu karnego. Program CyberLEGION tworzy jasną, bezpieczną ścieżkę prawną dla białych kapeluszy. Etyczni hakerzy, którzy zidentyfikują i zgłoszą krytyczną podatność w rejestrach państwowych lub systemach infrastruktury krytycznej, otrzymują nie tylko immunitet prawny, ale także gratyfikację finansową z funduszu resortowego. To rewolucyjne podejście, które przekształca tysiące entuzjastów bezpieczeństwa w nieformalną armię obrońców polskiej sieci.
W przededniu Cyber Security Expo Poland 2026: Międzynarodowy wymiar wschodniej flanki NATO
Ogłoszenie formacji CyberLEGION oraz prezentacja systemów AIRON zbiegają się w czasie z otwarciem największego w Europie Środkowo-Wschodniej wydarzenia branżowego: targów Cyber Security Expo Poland 2026, które ruszają 22 września w warszawskim centrum wystawienniczym EXPO XXI. Do polskiej stolicy zjechali dowódcy cyberwojsk z ponad trzydziestu państw Sojuszu Północnoatlantyckiego, przedstawiciele agencji wywiadowczych Stanów Zjednoczonych, Wielkiej Brytanii i państw bałtyckich, a także szefowie wiodących globalnych koncernów technologicznych.
Wystąpienie generała Karola Molendy na forum międzynarodowym ma wymiar jednoznacznie geostrategiczny. Polska przestaje być wyłącznie odbiorcą zachodnich technologii i doktryn obronnych, stając się liderem myśli operacyjnej na wschodniej flance NATO. Doświadczenia zbierane w codziennych starciach z rosyjskimi formacjami hakerskimi sprawiły, że polskie procedury i autorskie algorytmy detekcji są dziś jednymi z najbardziej cenionych zasobów w strukturach sojuszniczych w Mons i Fort Meade. Podczas targów planowane jest podpisanie porozumień o bezpośredniej wymianie danych telemetrycznych w czasie rzeczywistym z amerykańskim United States Cyber Command oraz brytyjskim National Cyber Force.
Współpraca ta ma fundamentalne znaczenie dla funkcjonowania artykułu piątego Traktatu Północnoatlantyckiego w cyberprzestrzeni. Uznanie przez NATO domeny cyfrowej za pełnoprawny teatr działań wojennych oznacza, że zmasowany atak na polskie rejestry państwowe lub infrastrukturę energetyczną może stanowić podstawę do uruchomienia sojuszniczych mechanizmów kolektywnej obrony. Systemy takie jak AIRON CYBER zapewniają sojusznikom niezaprzeczalne dowody atrybucji uderzenia, identyfikując konkretne serwery, jednostki wojskowe i tożsamości oficerów obcego wywiadu odpowiedzialnych za autoryzację kampanii hakerskiej.
W tym kontekście Warszawa staje się stolicą natowskiej cyberobrony. Polska delegacja zaprezentuje na targach nie tylko architekturę systemów obronnych, ale także koncepcję regionalnego centrum certyfikacji urządzeń Internetu Rzeczy i przemysłowych sterowników PLC dla Europy Środkowej. Chodzi o wyeliminowanie z rynku wrażliwych komponentów produkowanych przez podmioty powiązane z reżimami autorytarnymi, które mogłyby zawierać ukryte furtki dostępowe umożliwiające zdalną dezaktywację urządzeń w krytycznym momencie kryzysu militarnego.
Wnioski strategiczne: Cyfrowy pancerz Rzeczypospolitej w epoce autonomicznych rojów złośliwego kodu
Inicjatywa CyberLEGION oraz miliardowy zastrzyk finansowy dla Wojsk Obrony Cyberprzestrzeni to dowód na to, że państwo polskie potrafi wyciągać wnioski z realiów współczesnego pola walki. Konflikt przyszłości nie rozstrzyga się wyłącznie w błocie okopów za pomocą czołgów i haubic, lecz w mikroprocesorach, magistralach światłowodowych i bazach danych, które warunkują funkcjonowanie nowoczesnego społeczeństwa. Skompromitowanie systemów dowodzenia, łączności satelitarnej czy zasilania logistyki paraliżuje armię na długo przed tym, jak pierwszy żołnierz piechoty przekroczy linię graniczną.
Budowa odporności cyfrowej wymaga jednak ciągłości finansowej, determinacji politycznej i bezwzględnej dyscypliny w zwalczaniu partyjnego nepotyzmu w instytucjach odpowiedzialnych za bezpieczeństwo narodowe. Cyberwojska dowodzone przez generała Karola Molendę udowadniają, że profesjonalizm, merytokracja i otwarcie na innowacje technologiczne mogą przynieść spektakularne rezultaty nawet w starciu z przeciwnikiem dysponującym potężnymi zasobami finansowymi i brakiem jakichkolwiek barier prawno-etycznych. Polska wkracza w jesień 2026 roku z tarczą, która nie tylko odbija ciosy, ale w razie konieczności potrafi wymierzyć bolesną, precyzyjną kontrę w samo serce infrastruktury agresora.
Przejście od reaktywnego gaszenia pożarów do aktywnego kształtowania środowiska operacyjnego to największy skok jakościowy w historii polskich sił zbrojnych w XXI wieku. W erze, w której sztuczna inteligencja staje się bronią masowego rażenia w rękach dyktatur, stworzenie narodowego, autonomicznego ekosystemu obronnego opartego na sojuszu wojska, nauki i obywateli jest jedyną gwarancją przetrwania. CyberLEGION nie jest tylko projektem technicznym, to nowa umowa społeczna na rzecz bezpieczeństwa Rzeczypospolitej w cyfrowym stuleciu.
Czytaj również w dziale Geopolityka
Geopolityka podmorskich magistrali światłowodowych i wojna w głębinach oceanów: Jak globalna sieć 600 kabli transkontynentalnych stała się osią rywalizacji wywiadowczej mocarstw i celem sabotażu
Wojna w widmie elektromagnetycznym EMSO i walka radioelektroniczna: Jak cyfrowe pamięci częstotliwości radiowej DRFM, spoofing nawigacji satelitarnej i kognitywne zagłuszarki paraliżują amunicję precyzyjną na współczesnym froncie
Komentarze czytelników
3Dołącz do dyskusji pod artykułem
Zaloguj się, aby dodać komentarz i podzielić się swoją opinią na temat tego artykułu.