
Skoordynowany blackout w polskich bankach: Wymogi dyrektywy DORA i wielka migracja systemów antyfraudowych AI
Weekendowy paraliż bankowości elektronicznej w całym kraju
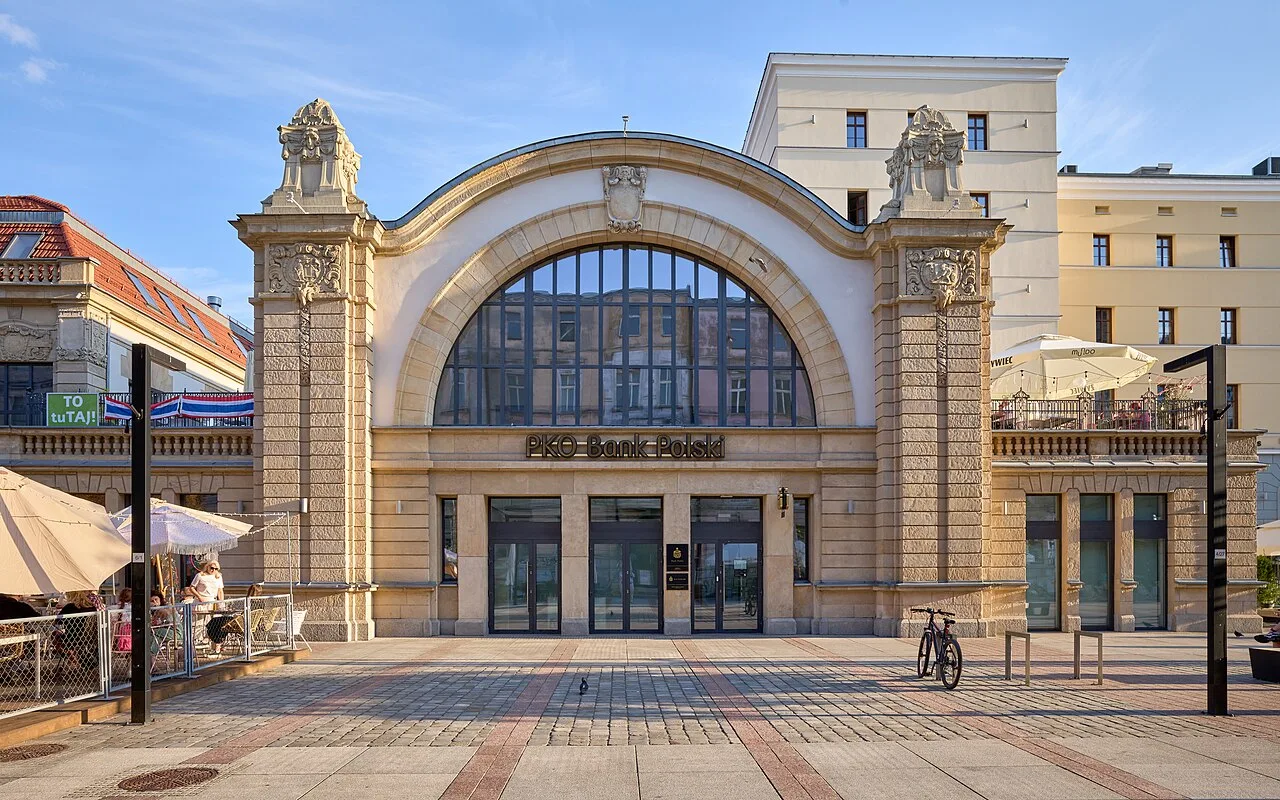
Komunikaty ostrzegawcze rozsyłane w piątkowe popołudnie przez największe instytucje finansowe w Polsce wywołały zaniepokojenie milionów użytkowników. PKO Bank Polski, ING Bank Śląski, VeloBank oraz kilka innych instytucji sektora bankowego zapowiedziały niemal jednoczesne wyłączenie kluczowych kanałów dostępu cyfrowego od późnych godzin wieczornych w piątek aż do niedzielnego popołudnia. Klienci zostali pozbawieni możliwości wykonywania przelewów natychmiastowych BLIK, składania wniosków kredytowych oraz autoryzowania transakcji internetowych.
Choć w oficjalnych komunikatach prasowych banki tradycyjnie posługują się uspokajającymi sformułowaniami o rutynowych pracach serwisowych i unowocześnianiu systemów informatycznych, skala oraz jednoczesność operacji wskazują na zupełnie inne podłoże. Nasze śledztwo dowodzi, że mamy do czynienia z największym w historii polskiego sektora finansowego skoordynowanym sprawdzianem operacyjnej odporności cyfrowej.
Dyrektywa DORA wchodzi w fazę bezwzględnych testów skrajnych
Prawdziwym katalizatorem weekendowych wyłączeń jest unijna dyrektywa DORA (Digital Operational Resilience Act), która nakłada na sektor finansowy obowiązek udowodnienia, że potrafi przetrwać zmasowany cyberatak, awarię dostawcy chmury lub fizyczne zniszczenie głównego centrum danych bez utraty integralności księgi głównej. Europejski Urząd Nadzoru Bankowego wymaga od instytucji przeprowadzenia tzw. testów TLPT (Threat-Led Penetration Testing) w warunkach pełnej symulacji odcięcia zewnętrznych węzłów łączności.
W ramach trwających prac inżynierowie systemowi dokonują pełnego przełączenia ruchu transakcyjnego z podstawowych ośrodków obliczeniowych do zapasowych centrów Disaster Recovery, oddalonych o setki kilometrów. Procedura ta wymaga czasowego zamrożenia stanów kont w relacyjnych bazach danych, aby zapobiec powstawaniu rozbieżności transakcyjnych (tzw. split-brain) w trakcie synchronizacji replik.
Wdrożenie modeli antyfraudowych analizujących behawioryzm AI
Drugim filarem wielkiej migracji jest implementacja nowej generacji silników antyfraudowych opartych na sztucznej inteligencji. Tradycyjne reguły bezpieczeństwa, weryfikujące jedynie lokalizację IP czy kwotę transakcji, stały się bezużyteczne w obliczu wyrafinowanych ataków socjotechnicznych, zautomatyzowanych botnetów oraz deepfake’ów głosowych podszywających się pod konsultantów bankowych.
Nowe systemy wdrażane przez polskie banki analizują setki mikroparametrów behawioralnych w czasie rzeczywistym: dynamikę uderzeń w klawiaturę smartfona, kąt trzymania urządzenia w dłoni, trajektorię ruchu kursora myszy oraz specyficzne interwały decyzyjne klienta. Jeśli sztuczna inteligencja wykryje, że przelew zleca zmanipulowany klient pozostający pod presją fałszywego funkcjonariusza, transakcja zostaje natychmiast zawieszona, zanim środki opuszczą system Elixir.
Suwerenność chmurowa i niezależność od zagranicznych hiperskalerów
Ostatnim elementem układanki jest realizacja wytycznych Urzędu Komisji Nadzoru Finansowego w zakresie chmury hybrydowej. Polskie banki, które w ostatnich latach masowo przenosiły swoje środowiska do Microsoft Azure, Google Cloud czy AWS, zostały zobligowane do stworzenia niezależnych, lokalnych replik systemów krytycznych. W przypadku ewentualnego konfliktu zbrojnego lub sankcji technologicznych systemy rozliczeniowe polskiego sektora bankowego muszą zachować pełną zdolność operacyjną w oparciu o krajowe ośrodki obliczeniowe.
Choć weekendowe utrudnienia są uciążliwe dla konsumentów, stanowią konieczną cenę za odporność na współczesne zagrożenia hybrydowe. W świecie, w którym cyberataki sponsorowane przez obce państwa stały się codziennością, polski sektor bankowy buduje cyfrowy schron, który pozwoli uniknąć katastrofy finansowej w godzinie próby.
Czytaj również w dziale Technologia

Architektury tranzystorów GAAFET nanosheet poniżej 2 nanometrów: Jak zasilanie od spodu Backside Power Delivery BSPDN i litografia High-NA EUV pokonują fizyczną barierę tunelowania kwantowego

Radary kwantowe i interferometria ze splątaniem kwantowym: Jak oświetlenie kwantowe QI i mikrofale ściskane przełamują technologię niewidzialności Stealth samolotów piątej i szóstej generacji

Komentarze czytelników
3Dołącz do dyskusji pod artykułem
Zaloguj się, aby dodać komentarz i podzielić się swoją opinią na temat tego artykułu.