
Pęknięcie pancerza Kyber-512: Ataki kanałami bocznymi na akceleratory PQC i wyścig banków centralnych o kwantową suwerenność
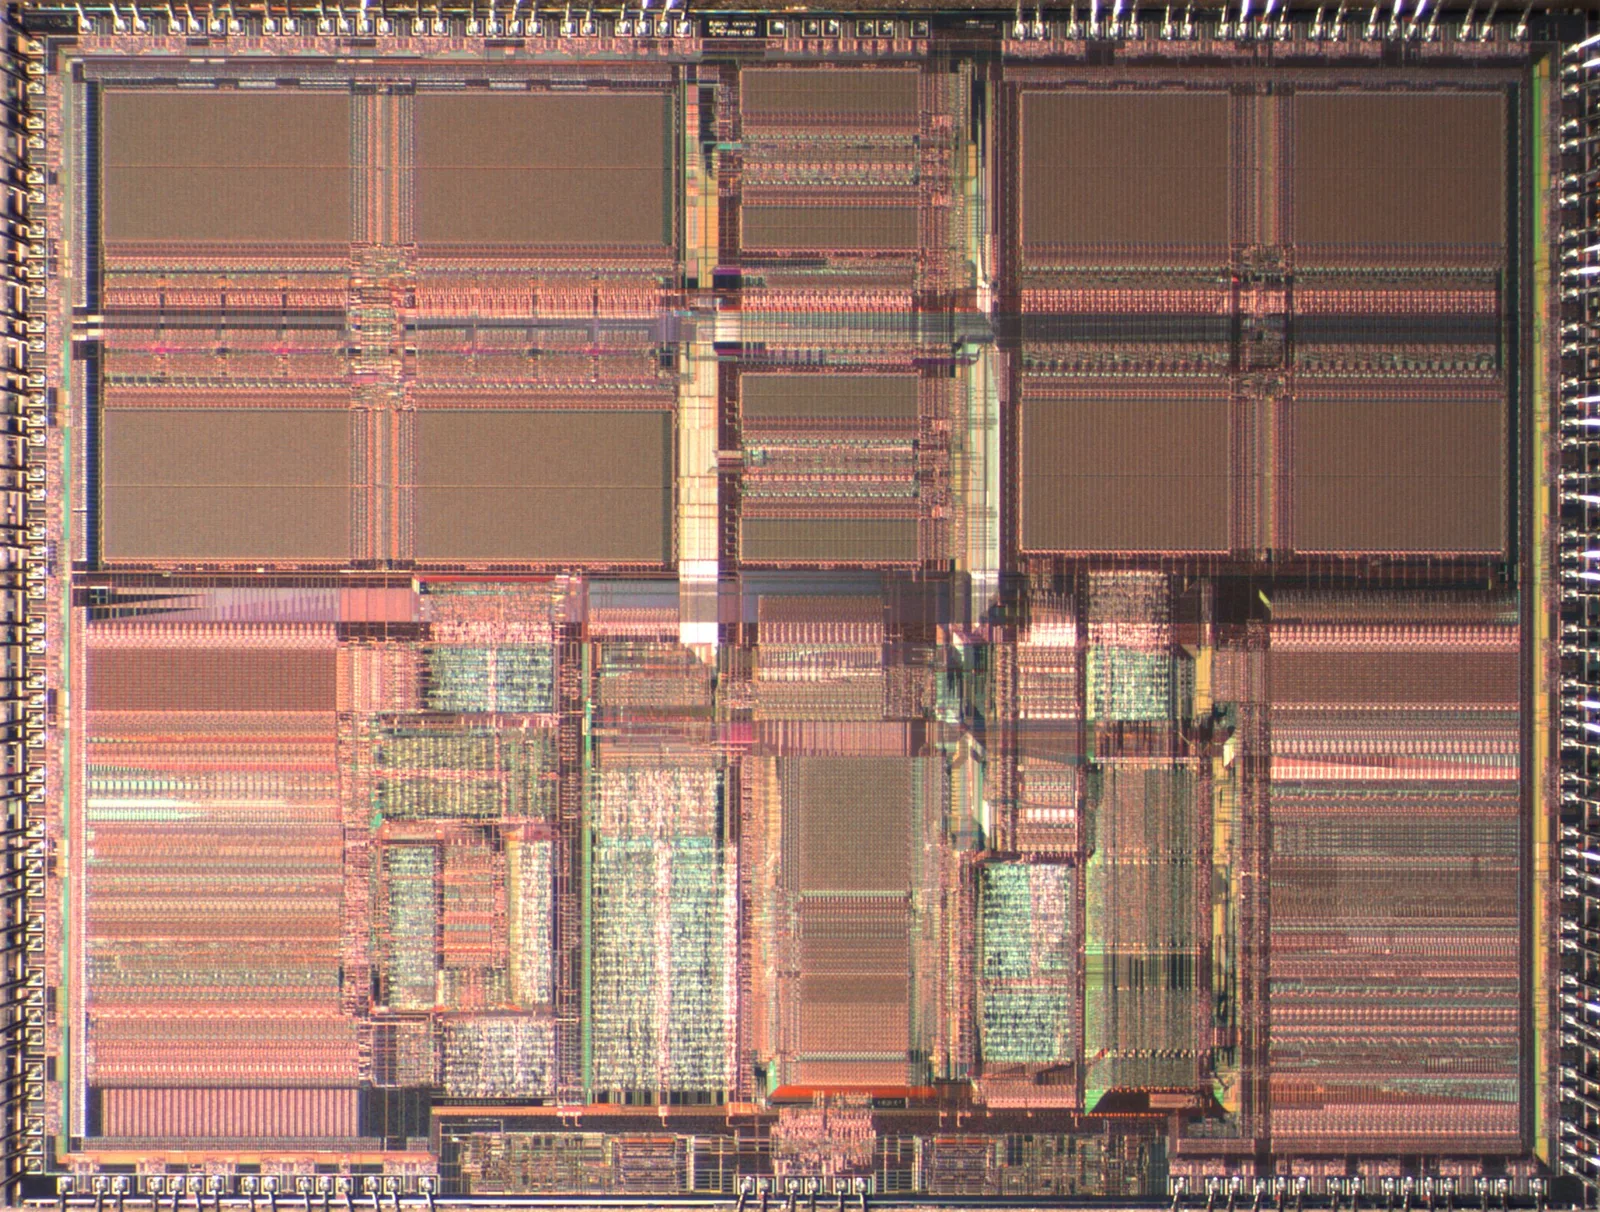
Iluzja matematycznej nietykalności: Gdy teoria krat zderza się z fizyką krzemu
W sierpniu 2024 roku amerykański Narodowy Instytut Wzorców i Technologii NIST sfinalizował wieloletni, bezprecedensowy w historii informatyki proces standaryzacji algorytmów kryptografii postkwantowej PQC. Po niemal dekadzie rygorystycznych analiz matematycznych, kryptoanalizy algebraicznej oraz globalnych konkursów badawczych, świat finansów, obronności i telekomunikacji odetchnął z ulgą. Algorytm Kyber, znormalizowany pod oficjalnym oznaczeniem ML-KEM Module-Lattice-Based Key-Encapsulation Mechanism, został ogłoszony nowym globalnym fundamentem bezpieczeństwa cyfrowego. Opierając się na domniemanej twardości problemu Learning With Errors na kratach algebraicznych modułowych, Kyber gwarantował pełną odporność zarówno na klasyczne superkomputery, jak i na przyszłe komputery kwantowe operujące algorytmem Shora, które bez trudu łamią klasyczne asymetryczne schematy RSA oraz kryptografię krzywych eliptycznych ECC.
Jednak zaledwie dwa lata po triumfalnym wdrożeniu pierwszych komercyjnych implementacji, światowa społeczność inżynierów bezpieczeństwa zderzyła się z brutalną rzeczywistością inżynierii sprzętowej. Matematyczny dowód bezpieczeństwa algorytmu kryptograficznego jest bowiem prawdziwy jedynie w wyidealizowanym świecie abstrakcyjnych maszyn Turinga, gdzie operacje logiczne wykonują się w próżni informacyjnej bez jakichkolwiek interakcji ze światem materialnym. W świecie fizycznym każdy bit klucza prywatnego przetwarzany przez tranzystory w krzemie generuje mierzalne fluktuacje prądu elektrycznego, promieniowanie elektromagnetyczne, emisję akustyczną oraz mikrosekundowe opóźnienia w propagacji sygnałów. Jesienią 2026 roku seria skoordynowanych publikacji europejskich instytutów badawczych, w tym naukowców z Politechniki w Grazu, Instytutu Maxa Plancka oraz francuskiego ANSSI, wstrząsnęła rynkiem bankowości centralnej: najniższy poziom bezpieczeństwa standardu, powszechnie stosowany w urządzeniach mobilnych i terminalach płatniczych Kyber-512, okazał się krytycznie podatny na nieinwazyjne ataki kanałami bocznymi Side-Channel Attacks.
Anatomia ataku: Jak Number Theoretic Transform przecieka przez pole elektromagnetyczne
Aby zrozumieć mechanizm pęknięcia pancerza postkwantowego, konieczne jest przeanalizowanie serca obliczeniowego algorytmu ML-KEM. Kluczowym wyzwaniem w kryptografii opartej na kratach jest konieczność wykonywania milionów operacji mnożenia wielomianów wysokiego stopnia o współczynnikach w ciele skończonym. Wykonywanie klasycznego mnożenia wielomianów o złożoności kwadratowej byłoby zabójcze dla wydajności jakiegokolwiek procesora. Z tego powodu twórcy Kybera zastosowali algorytm Number Theoretic Transform NTT, będący dyskretnym odpowiednikiem szybkiej transformaty Fouriera w pierścieniach ilorazowych. NTT pozwala na zredukowanie złożoności mnożenia wielomianów ze skali kwadratowej do quasi-liniowej n log n, co uczyniło Kybera niezwykle szybkim i zdatnym do implementacji nawet w mikrokontrolerach kart płatniczych i paszportów biometrycznych.
I to właśnie w implementacji motyla NTT motyla Cooleya-Tukeya kryje się pięta achillesowa całego ekosystemu. Podczas wykonywania operacji redukcji modularnej Montgomeryego lub Barretta, wartości chwilowych napięć na szynach zasilających jednostki arytmetyczno-logicznej ALU zależą bezpośrednio od wagi Hamminga przetwarzanych współczynników wielomianu. Kiedy w algorytmie deszyfrowania lub enkapsulacji klucza dochodzi do operacji na tajnym wektorze s, precyzyjna sonda elektromagnetyczna umieszczona w odległości kilku milimetrów od obudowy układu scalonego rejestruje mikroimpulsy radiowe o charakterystycznym profilu widmowym. Poprzez zastosowanie korelacyjnej analizy elektromagnetycznej CEMA z użyciem filtrów cyfrowych i modeli głębokich sieci neuronowych do odszumiania sygnału, badaczom udało się odtworzyć pełen dwustupięćdziesięciosześciobitowy klucz prywatny sesji po zarejestrowaniu zaledwie kilkuset operacji deszyfrowania.
Co najbardziej niepokojące, luka ta nie wynika z błędu programistycznego w konkretnej bibliotece w rodzaju liboqs czy PQClean, lecz ma charakter systemowy i dotyczy fizycznego sposobu realizacji operacji arytmetycznych w krzemie. Standardowe techniki maskowania wyższych rzędów, które od lat z powodzeniem chroniły algorytmy symetryczne AES przed atakami DPA, w przypadku algebry kratowej okazują się drastycznie niewydajne. Przekształcenie operacji nieliniowych w pierścieniach wielomianów na postać zamaskowaną boolowsko lub arytmetycznie powoduje spadek przepustowości akceleratora o rząd wielkości oraz ponad dziesięciokrotny wzrost zapotrzebowania na pamięć podręczną RAM i energię, co w urządzeniach wbudowanych przekreśla sens ich stosowania.
Panika w bankach centralnych: EBC, NBP i operacja natychmiastowego audytu HSM
Konsekwencje ujawnienia podatności Kyber-512 natychmiast uderzyły w najbardziej wrażliwy nerw globalnej gospodarki: infrastrukturę rozliczeniową banków centralnych. Europejski Bank Centralny we Frankfurcie, Narodowy Bank Polski, Rezerwa Federalna oraz Bank Rozrachunków Międzynarodowych BIS od ponad trzech lat realizowały skoordynowaną strategię migracji systemów płatności międzybankowych, takich jak TARGET2, TIPS oraz polski Elixir i Express Elixir, na protokoły postkwantowe. Strategia ta opierała się na wymianie dotychczasowych modułów bezpieczeństwa sprzętowego HSM Hardware Security Modules na urządzenia nowej generacji, fabrycznie wyposażone w akceleratory algorytmów Kyber i Dilithium.
W obliczu najnowszych doniesień EBC powołał specjalny komitet kryzysowy do spraw odporności krzemowej. Okazało się bowiem, że wiele komercyjnie dostępnych modułów HSM certyfikowanych na poziomie FIPS 140-3 Level 4 posiada sprzętową akcelerację wariantu Kyber-512 zaimplementowaną bez odpowiedniego maskowania fizycznego wyższych rzędów. Choć włamanie do centralnego sejfu serwerowego w strzeżonym bunkrze banku centralnego w celu przyłożenia sondy elektromagnetycznej do procesora HSM graniczy z niemożliwością, ryzyko jest śmiertelnie realne w węzłach brzegowych: terminalach POS, bankomatach, urządzeniach teletransmisji w oddziałach regionalnych oraz urządzeniach uwierzytelniania w chmurach prywatnych.
NBP podjął natychmiastową decyzję o wdrożeniu doktryny podwójnego pancerza hybrydowego w polskim systemie międzybankowym. W myśl nowych wytycznych żaden klucz sesyjny ani podpis cyfrowy nie może polegać wyłącznie na wariancie Kyber-512. Każda transakcja finansowa o wysokiej wartości musi być odtąd zabezpieczana kombinacją klasycznych, sprawdzonych przez dekady krzywych eliptycznych Ed25519, najwyższego poziomu Kyber-1024 o wydłużonym wektorze kratowym oraz algorytmów opartych na strukturach haszujących, takich jak SPHINCS+ i SLH-DSA. Wymusza to jednak natychmiastowe aktualizacje oprogramowania układowego i fizyczną rekonfigurację tysięcy urządzeń kryptograficznych w całym sektorze bankowym.
Porównanie rodzin kryptografii postkwantowej i ich podatności fizycznej
| Rodzina algorytmów | Przykładowy schemat | Odporność kwantowa | Podatność na kanały boczne | Narzut na wydajność |
|---|---|---|---|---|
| Kraty algebraiczne modułowe | ML-KEM (Kyber-512/768/1024) | Bardzo wysoka (teoretyczna) | Krytyczna w wariancie 512, wysoka w 768 | Niski narzut, bardzo wysoka przepustowość |
| Podpisy oparte na kratach | ML-DSA (Dilithium) | Bardzo wysoka (teoretyczna) | Umiarkowana, wycieki przy próbkowaniu | Średni narzut obliczeniowy |
| Bezstanowe drzewa haszujące | SLH-DSA (SPHINCS+) | Maksymalna, oparta na haszach | Ekstremalnie niska, naturalna odporność | Bardzo wysoki rozmiar kluczy i podpisów |
| Kody korygujące błędy | Classic McEliece | Najwyższa, dekady kryptoanalizy | Bardzo niska podatność krzemowa | Gigantyczny rozmiar klucza publicznego (>1MB) |
| Klasyczne asymetryczne (RSA/ECC) | RSA-4096 / ECDH Curve25519 | Zerowa (podatne na algorytm Shora) | Doskonale zbadana i zabezpieczona | Standard rynkowy, niski pobór zasobów |
Inżynieria zaradcza: Maskowanie wyższych rzędów i szum stochastyczny w krzemie
Światowy przemysł półprzewodnikowy i producenci układów Secure Element, tacy jak Infineon, NXP, STMicroelectronics oraz polskie instytuty mikroskopii elektronowej, podjęli natychmiastowe prace nad stworzeniem nowej generacji odpornego krzemu. Pierwszą linią obrony jest wprowadzenie fizycznych generatorów szumu stochastycznego bezpośrednio do struktury die procesora. W pobliżu bloków arytmetycznych NTT montowane są specjalne tranzystory zaporowe, które w losowych taktach zegara generują kontrolowane mikro-zwarcia i szum cieplny, mający na celu całkowite zalanie użytecznego sygnału elektromagnetycznego emitowanego przez operacje na kluczach prywatnych.
Drugim, znacznie bardziej eleganckim matematycznie rozwiązaniem jest konwersja operacji arytmetycznych na schematy podwójnego zamaskowania wielomianowego. W tej technice tajny współczynnik wielomianu nigdy nie występuje w rejestrze procesora w postaci jawnej. Zamiast tego jest dzielony na sumę lub iloczyn dwóch losowych masek, które są przetwarzane przez odrębne, fizycznie odseparowane ścieżki danych w strukturze krzemowej. Dopiero w ostatnim kroku, po wyjściu z wrażliwego bloku NTT, składowe są łączone w wynik końcowy. Niestety, wdrożenie takiego podwójnego toru obliczeniowego podwaja powierzchnię krzemową układu oraz drastycznie zwiększa emisję ciepła, co stanowi potężne wyzwanie dla inżynierów projektujących zminiaturyzowane układy dla smartfonów i urządzeń Internetu Rzeczy IoT.
Trzecią ścieżką rozwoju jest całkowite odejście od monolitycznych akceleratorów PQC na rzecz wielordzeniowych architektur asynchronicznych. Tradycyjny stały zegar procesora taktujący operacje kryptograficzne jest najprostszym punktem odniesienia dla aparatury podsłuchowej napastnika. W układach asynchronicznych każdy węzeł obliczeniowy wykonuje operacje NTT we własnym, dynamicznie zmiennym tempie z mikrosekundowymi fluktuacjami fazy, co uniemożliwia napastnikowi precyzyjne zsynchronizowanie śladów oscyloskopowych i przeprowadzenie uśrednionej analizy statystycznej.
Geopolityka standardów kryptograficznych i suwerenność europejska
Kryzys wokół Kyber-512 stał się również zarzewiem poważnych napięć geopolitycznych pomiędzy Waszyngtonem a stolicami europejskimi. W unijnych kręgach bezpieczeństwa teleinformatycznego od lat podnoszono kwestię nadmiernego uzależnienia europejskiej infrastruktury od standardów definiowanych jednostronnie przez amerykański NIST i nadzorowanych przez Narodową Agencję Bezpieczeństwa NSA. Fakt, że to europejskie uniwersytety i agencje bezpieczeństwa jako pierwsze wykryły i udowodniły praktyczną eksploatację podatności kanałów bocznych w amerykańskim standardzie, wzmocnił głosy domagające się budowy w pełni suwerennej, europejskiej kryptografii postkwantowej.
Komisja Europejska wraz z Europejską Agencją Bezpieczeństwa Sieci i Informacji ENISA ogłosiły przyspieszenie prac nad programem EuroPQC. W jego ramach priorytetowo traktowane będą algorytmy oparte na alternatywnych strukturach matematycznych, w tym schematy oparte na teorii kodów korekcyjnych oraz drzewach haszujących, które choć wymagają większych nakładów pamięciowych, cechują się udowodnioną odpornością na fizyczne ataki korelacyjne. Polska, posiadająca silne tradycje kryptoanalityczne wywodzące się z historycznego złamania Enigmy oraz współczesne wybitne kadry matematyczne na Uniwersytecie Warszawskim, Uniwersytecie Jagiellońskim i WAT, staje się jednym z głównych filarów tej nowej architektury obronnej.
Wyścig z czasem jest tym bardziej dramatyczny, że przeciwnicy geostrategiczni Zachodu, na czele z Chinami i Rosją, realizują bezprecedensowy program Harvest Now, Decrypt Later Zbieraj teraz, odszyfruj później. Agencje wywiadowcze tych państw rejestrują i archiwizują gigabajty zaszyfrowanego ruchu międzybankowego, rządowego i dyplomatycznego płynącego przez podmorskie kable światłowodowe, licząc na to, że za kilka lat, dzięki postępom w budowie maszyn kwantowych lub odkryciu luk w implementacji PQC, uzyskają dostęp do najgłębszych tajemnic państwowych i operacji finansowych. W tym kontekście jakakolwiek słabość w nowo wdrażanych standardach postkwantowych stanowi egzystencjalne zagrożenie dla bezpieczeństwa zachodniego świata.
Szczegółowa analiza ataku CEMA na motyl NTT: Od równań różnicowych do rejestracji mikroamperów
Aby w pełni unaocznić fizyczny charakter podatności kryptograficznej w układach krzemowych, niezbędne jest prześledzenie mikrooperacji zachodzących w pojedynczym cyklu zegarowym modułu Number Theoretic Transform. W klasycznym motylu Cooleya-Tukeya dwa współczynniki wektora wielomianowego u i v są przekształcane w parę u plus v razy w oraz u minus v razy w, gdzie w jest pierwiastkiem pierwotnym z jedności modulo q, a q w standardzie Kyber wynosi dokładnie trzy tysiące trzysta dwadzieścia dziewięć. Operacja ta wymaga wykonania mnożenia modularnego oraz redukcji, w trakcie której rejestry akumulatora jednostki ALU zmieniają swój stan logiczny z zer na jedynki w zależności od wartości bitowych przetwarzanej liczby.
W technologii CMOS każda zmiana stanu bramki logicznej ze stanu niskiego na wysoki powoduje przepływ prądu przeładowania pojemności pasożytniczych tranzystorów. Pobór prądu jest wprost proporcjonalny do tak zwanego dystansu Hamminga pomiędzy starym a nowym stanem rejestru. Jeżeli w danym cyklu zegarowym rejestr ładuje wartość o wysokiej wadze Hamminga, z szyny zasilającej pobierany jest impuls o natężeniu o kilkadziesiąt mikroamperów wyższym niż w przypadku ładowania wartości o przewadze zer. Ta mikroskopijna różnica natężenia prądu generuje wokół ścieżek zasilających zmienne pole magnetyczne, które indukuje siłę elektromotoryczną w miniaturowej pętli indukcyjnej sondy pomiarowej umieszczonej nad obudową mikroprocesora.
Kluczowym osiągnięciem kryptoanalityków było zastosowanie analizy korelacyjnej CEMA opartej na współczynniku korelacji Pearsona pomiędzy zarejestrowanym śladem elektromagnetycznym a teoretycznym modelem poboru mocy dla wszystkich możliwych hipotez dotyczących klucza prywatnego. Poprzez zebranie zaledwie kilkuset śladów pomiarowych i poddanie ich dekonwolucji z użyciem falkowej transformaty sygnału oraz redukcji szumu za pomocą wyspecjalizowanych autoenkoderów neuronowych, korelacja dla prawidłowej hipotezy klucza wybija się jednoznacznie ponad poziom szumu tła. W ten sposób napastnik jest w stanie odczytać współczynniki tajnego wielomianu s bit po bicie, bez konieczności niszczenia struktury mechanicznej układu scalonego.
Architektura modułów HSM poziomu FIPS 140-3 i dlaczego standardy laboratoryjne zawiodły
Jednym z najbardziej bulwersujących aspektów kryzysu wokół Kyber-512 jest fakt, że podatne implementacje algorytmu zdołały uzyskać najwyższe certyfikaty bezpieczeństwa państwowego i przemysłowego, w tym prestiżowy poziom FIPS 140-3 Level 4 oraz Common Criteria EAL5 plus. Jak to możliwe, że urządzenia reklamowane jako niezniszczalne sejfy kryptograficzne zawiodły w konfrontacji ze standardową aparaturą laboratoryjną kosztującą ułamek procenta ich wartości rynkowej?
Odpowiedź leży w przestarzałej metodologii testów certyfikacyjnych, które przez lata były optymalizowane pod kątem klasycznej kryptografii symetrycznej i schematów RSA. Moduły HSM projektowano z myślą o odpieraniu ataków inwazyjnych: wyposażano je w wielowarstwowe siatki przewodzące reagujące na próby nawiercenia obudowy, czujniki laserowe detektujące otwarcie pokrywy, czujniki temperatury chroniące przed zamrażaniem układów oraz filtry dolnoprzepustowe na liniach zasilających eliminujące wahania napięcia. Niestety, niemal wszystkie te zabezpieczenia koncentrowały się na odcięciu napastnika od fizycznego kontaktu ze strukturą die oraz eliminacji tętnień na przewodach doprowadzających zasilanie z zewnątrz.
Tymczasem emisja elektromagnetyczna wysokiej częstotliwości, generowana przez impulsy zegarowe taktujące operacje NTT z częstotliwościami rzędu kilkuset megaherców, bez trudu przenika przez standardowe obudowy ceramiczne i tworzywa sztuczne. Działa tu zjawisko sprzężenia indukcyjnego w polu bliskim, które zachowuje się jak miniaturowy nadajnik radiowy nadający w eter sekwencję operacji kryptograficznych. Moduły certyfikowane w laboratoriach przechodziły testy, ponieważ procedury badawcze FIPS weryfikowały jedynie odporność na ataki pierwszego rzędu przy użyciu tradycyjnych sond o niskiej czułości, ignorując postęp w dziedzinie mikrosond wysokiej rozdzielczości oraz algorytmów uczenia maszynowego optymalizujących ekstrakcję sygnału z szumu.
Dylemat migracji dla polskiego sektora bankowego: Koszty, dług technologiczny i rola KIR
Na gruncie krajowym kryzys wokół odporności postkwantowej uderza w wielomiliardowe plany modernizacyjne polskiego sektora bankowego. Krajowa Izba Rozliczeniowa, Narodowy Bank Polski oraz komercyjne instytucje finansowe zrzeszone w Związku Banków Polskich od miesięcy prowadziły analizy dotyczące przejścia na nowy standard komunikatów finansowych ISO 20022 z wbudowanymi podpisami postkwantowymi. Okazało się jednak, że implementacja algorytmów PQC niesie ze sobą potężne wyzwania infrastrukturalne, które po ujawnieniu słabości wariantu Kyber-512 uległy zwielokrotnieniu.
Podstawowym problemem jest drastyczny wzrost rozmiaru kluczy publicznych i podpisów cyfrowych. W klasycznym systemie opartym na krzywych eliptycznych klucz publiczny to zaledwie trzydzieści dwa bajty, a podpis zajmuje sześćdziesiąt cztery bajty. W bezpiecznych, odpornych na kanały boczne wariantach algorytmów postkwantowych, takich jak Kyber-1024 w połączeniu z podpisem Dilithium-5 czy SPHINCS+, rozmiar klucza i podpisu szybuje do kilku, a nawet kilkunastu kilobajtów. W skali milionów transakcji przetwarzanych każdej doby przez systemy Elixir i Euro Elixir oznacza to gigantyczny wzrost ruchu sieciowego, przeciążenie buforów w urządzeniach transmisyjnych oraz konieczność fragmentacji pakietów w architekturach telekomunikacyjnych, które nigdy nie były projektowane do obsługi tak potężnych ładunków kryptograficznych.
Konieczność natychmiastowego wycofania wariantu Kyber-512 na rzecz cięższych, lecz bezpieczniejszych wariantów Kyber-768 i Kyber-1024 stawia wiele instytucji finansowych w obliczu dramatycznego wyboru: albo zaakceptują drastyczny spadek przepustowości bramek płatniczych i wzrost opóźnień transakcyjnych, albo będą musiały zainwestować setki milionów złotych w wymianę całej floty modułów HSM na urządzenia o podwójnej i potrójnej gęstości rdzeni obliczeniowych. Jest to podręcznikowy przykład długu technologicznego, w którym pochopne przyjęcie wariantu lekkiego z zamiarem oszczędzania zasobów mści się koniecznością przeprowadzenia kosztownej i ryzykownej rewolucji infrastrukturalnej w samym środku rosnącego zagrożenia geopolitycznego.
W tym kontekście fundamentalnego znaczenia nabiera również integracja kwantowych generatorów liczb losowych QRNG Quantum Random Number Generators w strukturach węzłów bankowości centralnej. Prawidłowe funkcjonowanie algorytmów opartych na kratach algebraicznych w krytycznym stopniu zależy od jakości i czystości entropii wykorzystywanej podczas próbkowania szumu gaussowskiego w procesie enkapsulacji klucza. Zastosowanie klasycznych pseudolosowych generatorów programowych stwarza dodatkowy wektor ataku, umożliwiający przeciwnikowi odtworzenie stanów wewnętrznych i obejście zabezpieczeń algebry modularnej. Wprowadzenie kwantowych układów optycznych generujących entropię z fundamentalnych fluktuacji próżni kwantowej zamyka ten wektor penetracji, pod warunkiem jednak, że sam interfejs wymiany danych pomiędzy źródłem entropii a blokiem obliczeniowym NTT zostanie objęty pełnym ekranowaniem elektromagnetycznym.
Wnioski strategiczne: Bezpieczeństwo to proces, a nie stała matematyczna
Przypadek pęknięcia pancerza Kyber-512 przypomniał całemu światu technologicznemu o fundamentalnej prawdzie naukowej: w świecie cyberbezpieczeństwa nie istnieją rozwiązania ostateczne i niezmienne. Każdy nowy paradygmat matematyczny, niezależnie od tego, jak elegancki i niepodważalny wydaje się na tablicy uniwersyteckiej, w momencie zderzenia z fizycznymi prawami przewodnictwa elektrycznego i półprzewodników staje się podatny na ataki eksploatujące naturę materii.
Dla instytucji finansowych, banków centralnych i operatorów infrastruktury krytycznej wniosek jest jednoznaczny: epoka monokultury kryptograficznej dobiegła końca. Bezpieczeństwo przyszłości musi opierać się na krypto-zwinności Crypto-Agility, czyli zdolności systemów teleinformatycznych do natychmiastowej, bezszwowej podmiany bibliotek i algorytmów kryptograficznych bez konieczności kosztownego przestoju operacyjnego. Architektura podwójnych pancerzy hybrydowych, ciągły audyt fizyczny krzemu oraz odrzucenie ślepej wiary w abstrakcyjne certyfikaty to jedyna droga, która pozwoli zachodniej cywilizacji przetrwać nadchodzące trzęsienie ziemi ery kwantowej. Suwerenność finansowa i państwowa w XXI wieku nie jest stanem zapisanym w ustawach, lecz codzienną, nieustanną batalią toczącą się w nanometrowych strukturach krzemowych akceleratorów.
Czytaj również w dziale Technologia

Architektury tranzystorów GAAFET nanosheet poniżej 2 nanometrów: Jak zasilanie od spodu Backside Power Delivery BSPDN i litografia High-NA EUV pokonują fizyczną barierę tunelowania kwantowego

Radary kwantowe i interferometria ze splątaniem kwantowym: Jak oświetlenie kwantowe QI i mikrofale ściskane przełamują technologię niewidzialności Stealth samolotów piątej i szóstej generacji

Komentarze czytelników
3Dołącz do dyskusji pod artykułem
Zaloguj się, aby dodać komentarz i podzielić się swoją opinią na temat tego artykułu.