
Kwantowy Dzień Sądu w sektorze finansowym: Jak banki centralne i giełdy wdrażają kryptografię post-kwantową przed załamaniem algorytmu RSA
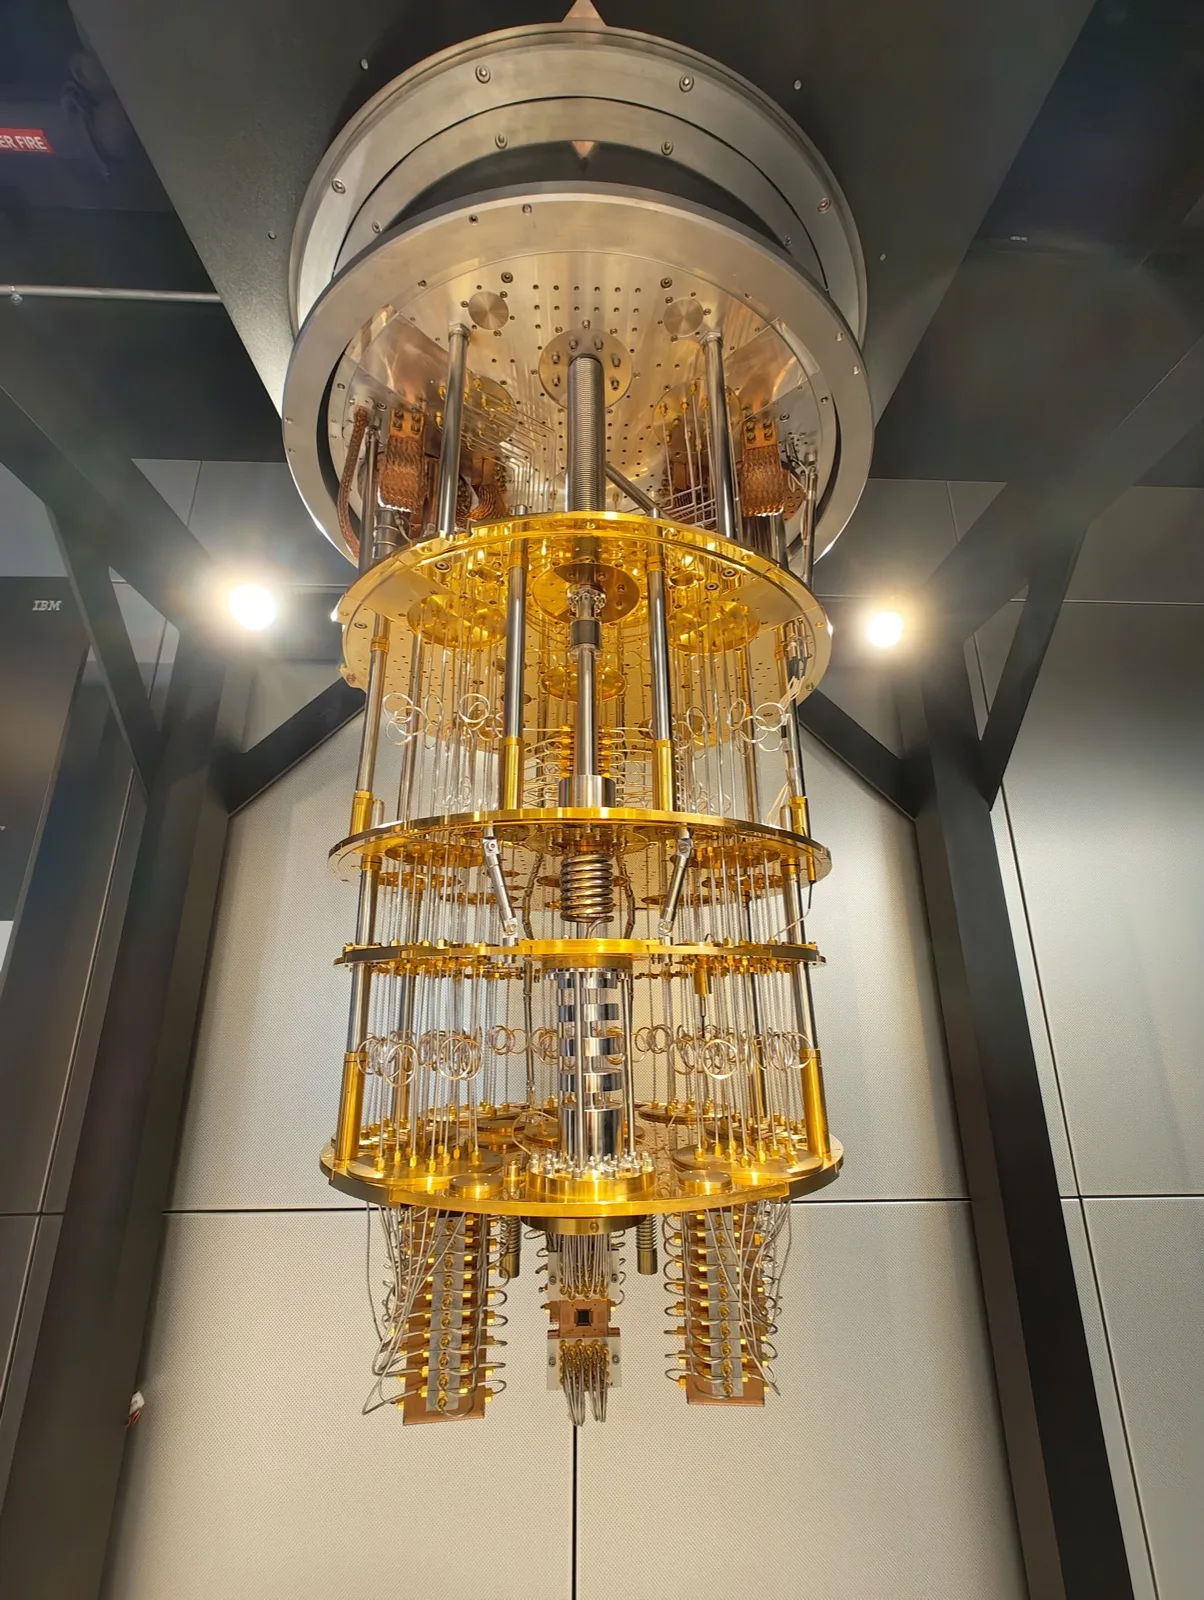
Zegar Q-Day i strategiczne zagrożenie metodą przechwyć teraz, odszyfruj później
W cieniu publicznej fascynacji sztuczną inteligencją w globalnym sektorze bankowym i infrastrukturze rynków kapitałowych rozgrywa się cichy, lecz dramatyczny wyścig z czasem. Przez ostatnie cztery dekady całe bezpieczeństwo cyfrowego obiegu pieniądza, autoryzacji międzybankowych komunikatów SWIFT, transakcji giełdowych oraz prywatności kont osobistych opierało się na jednym fundamencie: asymetrycznej kryptografii klucza publicznego, reprezentowanej przez algorytm RSA oraz kryptografię krzywych eliptycznych ECC. Bezpieczeństwo tych protokołów nie wynika z ich matematycznej niezniszczalności, lecz z faktu, że dla klasycznych komputerów faktoryzacja iloczynu dwóch wielkich liczb pierwszych lub rozwiązanie problemu logarytmu dyskretnego wymagałyby miliardów lat nieprzerwanych obliczeń.
Ten paradygmat bezpieczeństwa zmierza jednak ku nieuchronnemu końcowi. Zjawisko określane w środowisku cyberbezpieczeństwa mianem Q-Day oznacza moment, w którym powstanie komputer kwantowy dysponujący kilkoma tysiącami stabilnych, logicznych kubitów odpornych na błędy dekoherencji, zdolny do wykonania algorytmu Shora w czasie liczonym w minutach lub godzinach. Chociaż inżynierowie szacują czas do osiągnięcia pełnoskalowej odporności kwantowej na koniec bieżącej dekady lub początek lat trzydziestych, to sektor finansowy znalazł się w stanie bezpośredniego zagrożenia już dzisiaj. Wszystko za sprawą wrogiej doktryny wywiadowczej znanej jako Harvest Now, Decrypt Later, czyli przechwyć teraz, odszyfruj później.
Agencje wywiadowcze wiodących mocarstw oraz zorganizowane grupy cyberprzestępcze powiązane z państwami autorytarnymi prowadzą obecnie zmasowane operacje przechwytywania i archiwizowania gigabajtów zaszyfrowanego ruchu międzybankowego, tajemnic handlowych przedsiębiorstw, transakcji fuzji i przejęć oraz danych tożsamościowych klientów. Informacje te, choć dzisiaj nieczytelne pod pancerzem dwutysięcznoczterdziestoośmiobitowych kluczy RSA, zostaną natychmiast odszyfrowane w dniu uruchomienia pierwszego komputera kwantowego o architekturze Shora. Dla danych o długim terminie wrażliwości, takich jak obligacje wieloletnie, tajemnice państwowe czy strategiczne rezerwy złota, kompromitacja następuje de facto w chwili obecnej.
Fizyka kubitów nadprzewodzących i progi korekcji błędów
Skala postępów w budowie sprzętu kwantowego sprawia, że prognozy dotyczące nadejścia Q-Day ulegają systematycznemu skracaniu. Współczesne procesory kwantowe, oparte na złączach Josephsona pracujących w temperaturach kilkunastu milikelwinów wewnątrz kriostatów rozcieńczalnikowych, osiągnęły poziom setek i tysięcy fizycznych kubitów. Jednak największą barierą na drodze do uruchomienia algorytmu Shora nie była do tej pory sama liczba kubitów, lecz ich podatność na szum termiczny i dekoherencję kwantową, która niszczy delikatny stan superpozycji po ułamku milisekundy.
Przełomem ostatnich miesięcy stało się pomyślne wdrożenie kodów powierzchniowych Surface Codes oraz topologicznych architektur korekcji błędów Quantum Error Correction QEC. Zamiast operować na pojedynczych, niestabilnych kubitach fizycznych, nowoczesne procesory kwantowe grupują setki kubitów fizycznych w jeden logiczny kubit chroniony przed błędami odwrócenia fazy i bitu. Ostatnie demonstracje laboratoryjne przeprowadzone przez zespoły z IBM Quantum, Google Quantum AI oraz Quantinuum dowiodły, że możliwe jest utrzymanie logicznego kubitu przy wskaźnikach błędu bramki dwukubitowej poniżej progu tolerancji uszkodzeń fault-tolerance threshold.
Do złamania klucza RSA o długości dwóch tysięcy czterdziestu ośmiu bitów potrzeba około czterech tysięcy logicznych kubitów i kilkunastu milionów bramek kwantowych Toffolego. Przy obecnym tempie rozwoju skalowania modułowego za pomocą kwantowych łączników mikrofalowych Quantum Coaxial Interconnects, próg ten może zostać osiągnięty w perspektywie pięciu do siedmiu lat. Z punktu widzenia cyklu życia infrastruktury bankowej, gdzie procesy modernizacyjne trwają średnio dekadę, margines bezpieczeństwa stopniał do zera.
Algorytm Shora kontra matematyczne fundamenty współczesnej bankowości
Aby pojąć skalę zagrożenia, należy przyjrzeć się rewolucyjnemu mechanizmowi, za pomocą którego komputer kwantowy unicestwia tradycyjne szyfry. Klasyczny superkomputer próbujący złamać klucz RSA musi polegać na algorytmie ogólnego sita ciała liczbowego GNFS, którego złożoność obliczeniowa rośnie podwykładniczo, czyniąc atak brute-force niewykonalnym w ludzkiej skali czasowej. Maszyna klasyczna sprawdza kolejne warianty sekwencyjnie, dusząc się pod ciężarem kombinatorycznej eksplozji możliwych dzielników.
Komputer kwantowy operuje według całkowicie odmiennych praw fizyki. Wykorzystując zjawiska superpozycji kwantowej oraz interferencji fal prawdopodobieństwa, algorytm Petera Shora przekształca problem faktoryzacji liczb na problem znajdowania okresu funkcji modularnej. W rejestrze kwantowym wszystkie stany bazowe współistnieją jednocześnie, a zastosowanie kwantowej transformaty Fouriera QFT pozwala na destruktywną interferencję błędnych odpowiedzi i konstruktywne wzmocnienie amplitudy prawdopodobieństwa stanu odpowiadającego właściwemu okresowi. W ten sposób złożoność problemu spada do poziomu wielomianowego O od logarytmu liczby do potęgi trzeciej, zamieniając niemożliwe zadanie matematyczne w rutynową procedurę obliczeniową.
Podobny los czeka protokoły wymiany kluczy oparte na krzywych eliptycznych ECDH oraz podpisy cyfrowe ECDSA, które stanowią fundament technologii blockchain, portfeli kryptowalutowych oraz certyfikatów SSL/TLS zabezpieczających ruch w przeglądarkach internetowych. Złamanie tych algorytmów oznacza nie tylko możliwość podrobienia podpisu pod transakcją finansową na setki milionów euro, lecz całkowity paraliż zaufania instytucjonalnego, bez którego nowoczesny system rezerwy cząstkowej przestaje funkcjonować.
Nowy standard NIST: Kryptografia oparta na kratach i protokoły ML-KEM
W odpowiedzi na to egzystencjalne zagrożenie amerykański Narodowy Instytut Standardów i Technologii NIST, po wieloletnim, międzynarodowym konkursie kryptograficznym, opublikował oficjalne standardy kryptografii post-kwantowej Post-Quantum Cryptography PQC. Ich fundamentem nie są już tradycyjne problemy teorii liczb, lecz zaawansowana geometria wielowymiarowych siatek punktowych, powszechnie określana jako kryptografia oparta na kratach lattice-based cryptography.
Głównym standardem w zakresie bezpiecznej enkapsulacji i wymiany kluczy został protokół ML-KEM, wywodzący się z algorytmu CRYSTALS-Kyber, natomiast w obszarze podpisów cyfrowych zatwierdzono standardy ML-DSA CRYSTALS-Dilithium oraz SLH-DSA SPHINCS+. Bezpieczeństwo tych konstrukcji opiera się na problemie uczenia się z błędami LWE Learning With Errors oraz problemie najkrótszego wektora w kracie wielowymiarowej SVP. Matematycy dowiedli, że nawet przy użyciu algorytmów kwantowych przeszukiwanie przestrzeni krat o tysiącach wymiarów w obecności celowo wprowadzonego szumu probabilistycznego pozostaje problemem nierozwiązywalnym w czasie wielomianowym.
Jednak wdrożenie kryptografii kratowej wiąże się z potężnym kompromisem inżynieryjnym. O ile tradycyjny klucz publiczny krzywej eliptycznej liczy zaledwie trzydzieści dwa bajty, a podpis cyfrowy sześćdziesiąt cztery bajty, o tyle w protokołach post-kwantowych rozmiary te rosną lawinowo. Klucz publiczny w algorytmie ML-KEM-768 wymaga przesłania ponad tysiąca stu bajtów, a podpis cyfrowy w ML-DSA-65 przekracza trzy kilobajty. Ten niemal stukrotny wzrost objętości nagłówków kryptograficznych wywołuje natychmiastowe dławienie przepustowości sieciowej w infrastrukturze bankowej.
Wyzwania migracyjne w infrastrukturze bankowości centralnej i sieci SWIFT
Skala operacji migracyjnej, przed którą stoi globalny system finansowy, przewyższa swoim skomplikowaniem słynny problem roku dwutysięcznego Y2K. Europejski Bank Centralny, amerykańska Rezerwa Federalna oraz konsorcjum SWIFT zarządzają systemami, w których kod źródłowy tworzony był dekady temu w językach COBOL i starych dialektach C. Wiele krytycznych modułów rozliczeniowych w systemach płatności natychmiastowych TARGET2 czy Fedwire posiada sztywno zdefiniowane bufory pamięciowe dla pakietów autoryzacyjnych, nieprzekraczające kilkuset bajtów.
Wprowadzenie kluczy i certyfikatów post-kwantowych powoduje zjawisko przepełnienia bufora i błędy fragmentacji pakietów TCP na poziomie sprzętowych zapór sieciowych. Z tego względu instytucje finansowe zmuszone są do stosowania tak zwanych trybów hybrydowych, w których każda sesja transakcyjna jest zabezpieczana jednocześnie klasycznym algorytmem ECC oraz nowym protokołem ML-KEM. Gwarantuje to, że nawet w przypadku odkrycia nieznanej podatności matematycznej w nowym standardzie kratowym system zachowuje dotychczasowy poziom ochrony, lecz narzut obliczeniowy na serwery autoryzacyjne ulega podwojeniu.
Kolejnym wąskim gardłem są sprzętowe moduły bezpieczeństwa Hardware Security Modules HSM, zainstalowane w skarbcach bankowych do przechowywania kluczy głównych. Większość obecnie eksploatowanych modułów kryptograficznych nie posiada wystarczającej pamięci nieulotnej ani mocy obliczeniowej procesorów kryptograficznych do obsługi mnożenia wielomianów w pierścieniach kratowych. Wymiana tysięcy certyfikowanych urządzeń HSM na poziomie całego sektora bankowego to wydatek szacowany na dziesiątki miliardów euro oraz proces logistyczny rozłożony na co najmniej pięć lat.
Problem wydajnościowy w handlu wysokich częstotliwości HFT
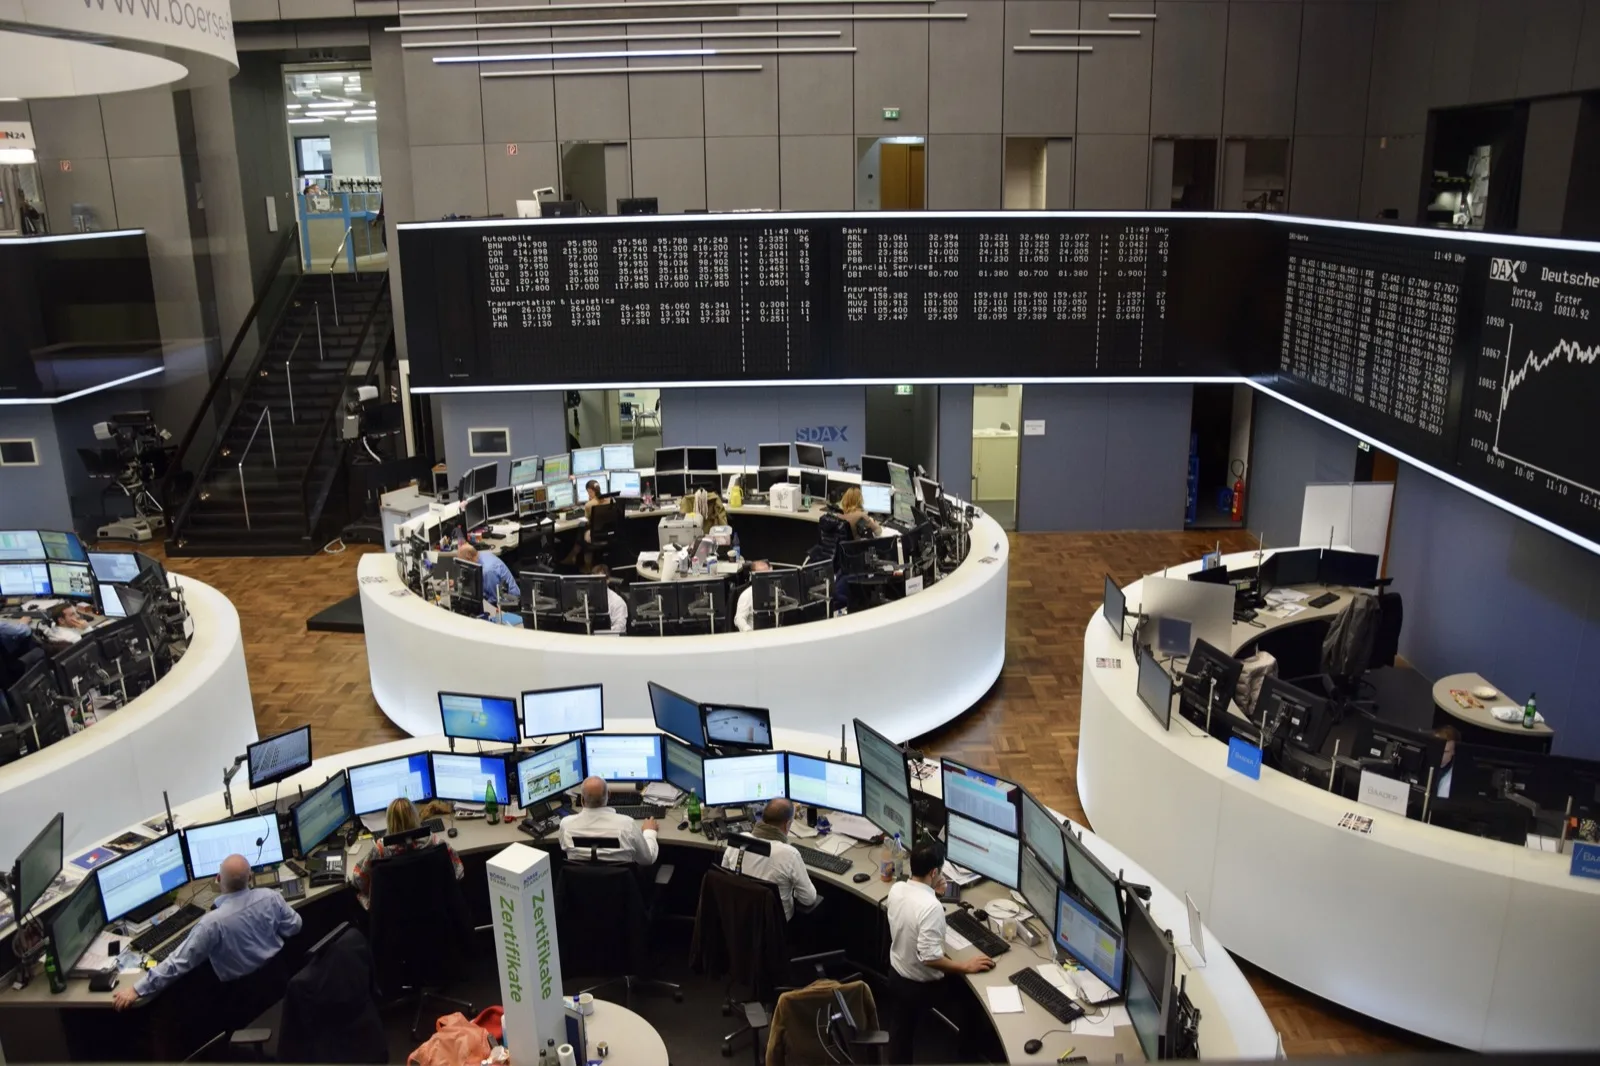
Szczególnie dramatyczny konflikt interesów zarysowuje się na styku kryptografii post-kwantowej i platform obrotu instrumentami finansowymi. W sektorze handlu wysokich częstotliwości High-Frequency Trading HFT zyski generowane są na arbitrażu cenowym w skali mikrosekund i nanosekund. Każdy dodatkowy ułamek mikrosekundy spędzony na weryfikacji podpisu cyfrowego pakietu zlecenia oznacza przesunięcie w kolejce matching engine giełdy i utratę milionów dolarów zysku.
Zastosowanie podpisów post-kwantowych ML-DSA w strumieniach rynkowych generuje bezprecedensowy narzut opóźnień latency. Przesłanie większych pakietów przez łącza mikrofalowe łączące giełdy we Frankfurcie, Londynie i Chicago zwiększa ryzyko utraty pakietów, a deszyfracja wielomianowa obciąża układy FPGA montowane na kartach sieciowych serwerów transakcyjnych. Inżynierowie giełdowi forsują koncepcję architektury strefowej, w której handel ultra-szybki pozostaje w wydzielonej, fizycznie izolowanej enklawie światłowodowej zabezpieczonej wyłącznie sprzętowo, podczas gdy kryptografia PQC jest wdrażana wyłącznie na poziomie rozliczeń końcowych post-trade.
Taka kompromisowa architektura rodzi jednak poważne luki bezpieczeństwa. Doświadczenia z ataków typu Man-in-the-Middle pokazują, że jakikolwiek niezaszyfrowany segment magistrali danych staje się natychmiast celem penetracji przez zaawansowane grupy szpiegowskie APT. Z tego względu regulatorzy rynkowi, w tym amerykańska komisja SEC oraz europejski nadzór ESMA, przygotowują rygorystyczne wytyczne nakazujące bezwzględne szyfrowanie każdego pakietu zleceń, stawiając stabilność całego systemu finansowego ponad zyski funduszy arbitrażowych.
Architektura krypto-zwinności jako tarcza cyfrowej cywilizacji
Lekcja płynąca z kryzysu kwantowego doprowadziła do sformułowania nowej doktryny architektonicznej w bankowości: krypto-zwinności cryptographic agility. Przez dekady systemy informatyczne projektowano w sposób sztywny, wiążąc procedury biznesowe z konkretnymi bibliotekami kryptograficznymi zaszytymi na stałe w kodzie aplikacji. Obecnie standardem staje się całkowita hermetyzacja warstwy kryptograficznej za pośrednictwem dynamicznych interfejsów API, które pozwalają na podmianę algorytmów szyfrujących w locie, w reakcji na pojawiające się doniesienia ze świata fizyki kwantowej.
W nadchodzącej erze post-kwantowej bezpieczeństwo finansowe nie będzie stanem statycznym, lecz dynamicznym procesem ciągłej adaptacji. Zwycięzcami w tej transformacji zostaną te instytucje finansowe, które najszybciej zmapują swój stan posiadania kryptograficznego, zidentyfikują zbiory danych podatne na atak typu przechwyć teraz, odszyfruj później i zmodernizują swoje silniki transakcyjne na standardy kratowe. Stawką w tej grze nie jest jedynie zachowanie tajemnicy bankowej, lecz przetrwanie całego zachodniego systemu kapitałowego w obliczu kwantowego trzęsienia ziemi.
Szczegółowa analiza protokołu ML-KEM i problemu Learning With Errors na kratach
Fundamentem nowego standardu NIST w obszarze wymiany kluczy jest protokół ML-KEM, bazujący na problemie uczenia się z błędami w pierścieniach wielomianowych Module Learning With Errors M-LWE. W odróżnieniu od klasycznego problemu LWE, który operuje na losowych macierzach liczb całkowitych i wymaga gigantycznych kluczy publicznych, wariant modułowy wykorzystuje strukturę pierścienia wielomianów ilorazowych zredukowanych modulo wielomian cyklotomiczny oraz liczbę pierwszą q.
Mnożenie wielomianów w tym pierścieniu jest realizowane za pomocą szybkiej transformaty teoretyczno-liczbowej NTT Number Theoretic Transform, analogicznej do dyskretnej transformaty Fouriera, co pozwala na redukcję złożoności operacji z rzędu O od n do kwadratu do poziomu O od n log n. Bezpieczeństwo kryptograficzne opiera się na fakcie, że odnalezienie wektora błędu o małych współczynnikach w wielowymiarowej kracie modulo q jest problemem obliczeniowo nierozwiązywalnym dla żadnego znanego algorytmu kwantowego, w tym dla algorytmu Shora i uogólnionego algorytmu Grovera.
Podpisy cyfrowe oparte na haszowaniu SLH-DSA i problem certyfikatów X.509
W obszarze podpisów cyfrowych o najwyższym poziomie krytyczności, takich jak certyfikaty główne urzędów certyfikacji CA oraz podpisy aktualizacji oprogramowania układowego w urządzeniach bankowych, NIST zatwierdził standard SLH-DSA, wywodzący się z algorytmu SPHINCS+. Jest to podpis bezstanowy oparty wyłącznie na jednokierunkowych funkcjach skrótu, takich jak SHA-256 oraz SHAKE-256, zorganizowanych w wielopoziomowe drzewa Merkle'a Hypertrees.
Zaletą podpisów opartych na haszach jest ich całkowita odporność na postępy w matematyce kratowej: jedynym założeniem bezpieczeństwa jest odporność funkcji skrótu na kolizje i odwrócenie obrazu. Jednak ceną za to żelazne bezpieczeństwo jest gigantyczny rozmiar podpisu cyfrowego, który w wariancie SLH-DSA-SHAKE-256f przekracza czterdzieści dziewięć kilobajtów. Wprowadzenie tak potężnych struktur danych do certyfikatów X.509 uniemożliwia ich transmisję w pojedynczych ramkach sieciowych, wymuszając kompleksową modyfikację stosów sieciowych TCP/IP we wszystkich terminalach płatniczych i bankomatach na świecie.
Dylemat regulacyjny: Wymogi DORA i terminy zgodności wyznaczane przez EBA
Presja na natychmiastowe wdrożenie kryptografii post-kwantowej nie wynika wyłącznie ze świadomości zagrożeń technologicznych, lecz przede wszystkim z rygorystycznych wymogów prawnych narzucanych przez regulatorów rynkowych. W Unii Europejskiej kluczowym aktem prawnym jest rozporządzenie w sprawie operacyjnej odporności cyfrowej sektora finansowego DORA Digital Operational Resilience Act, które nakłada na banki, firmy ubezpieczeniowe i platformy inwestycyjne bezwzględny obowiązek zarządzania ryzykiem technologicznym osób trzecich oraz zapewnienia ciągłości działania w warunkach cyberataków.
Europejski Urząd Nadzoru Bankowego EBA oraz Europejski Bank Centralny wydały oficjalne komunikaty zalecające natychmiastowe rozpoczęcie inwentaryzacji zasobów kryptograficznych oraz opracowanie map drogowych migracji na standardy PQC do końca dwa tysiące dwudziestego szóstego roku. Instytucje finansowe, które nie wykażą się posiadaniem planów wdrożenia krypto-zwinności, będą narażone na dotkliwe kary administracyjne sięgające dziesięciu milionów euro lub pięciu procent rocznego obrotu, a także na podwyższenie wymogów kapitałowych w ramach filaru drugiego nadzoru ostrożnościowego.
Dystrybucja klucza kwantowego QKD i bezpieczeństwo fizyczne sieci światłowodowych
Oprócz algorytmicznych rozwiązań kryptografii post-kwantowej PQC, część instytucji finansowych i banków centralnych inwestuje w technologię kwantowej dystrybucji klucza Quantum Key Distribution QKD. W odróżnieniu od algorytmów matematycznych, bezpieczeństwo QKD opiera się na fundamentalnych zasadach mechaniki kwantowej, w szczególności na twierdzeniu o zakazie klonowania stanów kwantowych No-Cloning Theorem oraz zasadzie nieoznaczoności Heisenberga.
W protokole BB84 fotony spolaryzowane w ortogonalnych bazach kwantowych są przesyłane dedykowanymi światłowodami ciemnymi dark fiber bezpośrednio pomiędzy centrami rozliczeniowymi banków. Jakakolwiek próba podsłuchu transmisji przez stronę trzecią nieodwracalnie zaburza stan kwantowy fotonów, generując wykrywalne anomalie w stopie błędów QBER Quantum Bit Error Rate i powodując natychmiastowe odrzucenie wygenerowanego klucza. Chociaż instalacje QKD są ograniczone zasięgiem tłumienia światłowodu do około stu kilometrów bez zaufanych węzłów pośrednich, to w połączeniu z algorytmami kratowymi tworzą ostateczną, nieprzeniknioną tarczę dla krytycznych magistrali finansowych łączących banki centralne z ministerstwami finansów.
Implikacje dla technologii rozproszonych rejestrów DLT i suwerenności cyfrowych walut CBDC
Nadchodzący kryzys kwantowy uderza z pełną mocą w rodzący się ekosystem cyfrowych walut banków centralnych Central Bank Digital Currencies CBDC oraz publiczne sieci rozproszonych rejestrów DLT. Większość istniejących łańcuchów bloków, w tym protokoły Bitcoin i Ethereum, opiera autoryzację transferu środków na podpisach cyfrowych ECDSA lub Schnorra na krzywej secp256k1. Złamanie tego zabezpieczenia przez algorytm Shora pozwala na wygenerowanie klucza prywatnego z publicznie widocznego adresu portfela, co umożliwiłoby natychmiastową kradzież setek miliardów dolarów w kryptoaktywach.
W przypadku projektów cyfrowego euro czy cyfrowego dolara, banki centralne od podstaw projektują architekturę księgi rozliczeniowej w reżimie natywnej post-kwantowości. Zamiast tradycyjnych krzywych eliptycznych stosuje się algorytmy kratowe oraz zunifikowane schematy Zero-Knowledge Proofs ZKP odporne na kryptoanalizę kwantową, takie jak STARKs wykorzystujące wyłącznie bezpieczne funkcje haszujące. Ta przezorność architektoniczna jest warunkiem sine qua non wprowadzenia suwerennego pieniądza cyfrowego, który musi zagwarantować stuprocentową odporność na załamanie kryptograficzne w perspektywie kolejnych pięćdziesięciu lat funkcjonowania państwa.
Dodatkowym wyzwaniem jest zapewnienie poufności transakcji w rozproszonych systemach międzybankowych bez obniżania przepustowości sieci. Zastosowanie protokołów w pełni homomorficznego szyfrowania FHE Fully Homomorphic Encryption, które pozwalają na wykonywanie operacji arytmetycznych na zaszyfrowanych saldach bez konieczności ich odszyfrowywania w pamięci serwera, staje się kluczowym kierunkiem badań dla konsorcjum R3 Corda oraz platformy Hyperledger. Połączenie FHE ze standardami kratowymi ML-KEM tworzy kryptograficzną barierę nie do pokonania zarówno dla komputerów klasycznych, jak i kwantowych.
Podsumowanie wyścigu z czasem: Nowa era bezpieczeństwa instytucjonalnego
Kwantowy Dzień Sądu to nie odległa hipoteza z literatury science-fiction, lecz twardy, nieubłagany horyzont planistyczny dla każdego dyrektora do spraw bezpieczeństwa informacji CISO w sektorze bankowym. Koszt zlekceważenia tego zagrożenia to nie tylko utrata kapitału pojedynczej instytucji, lecz ryzyko kaskadowego załamania płynności w globalnym systemie rozrachunkowym. Banki, które zdołają przeprowadzić migrację na kryptografię opartą na kratach przed nadejściem pierwszych logicznych procesorów kwantowych, staną się bezpiecznymi przystaniami dla globalnego kapitału, podczas gdy opieszałe podmioty zostaną bezlitośnie zmiecione z rynkowej mapy.
W perspektywie najbliższych miesięcy zobaczymy lawinowe przyspieszenie audytów kryptograficznych we wszystkich kluczowych węzłach infrastruktury finansowej. Wdrożenie algorytmów ML-KEM oraz ML-DSA stanie się podstawowym warunkiem uzyskania licencji bankowej i certyfikacji ubezpieczeniowej. Zmiana ta, choć niewidoczna dla przeciętnego użytkownika korzystającego z karty płatniczej czy aplikacji mobilnej, stanowi najgłębszą przebudowę fundamentów matematycznych współczesnego kapitalizmu od czasu rezygnacji ze standardu złota.
Ostatecznym zwycięzcą w tym wyścigu z czasem okaże się zaufanie publiczne. W świecie, w którym komputery kwantowe z łatwością przenikają tradycyjne zapory kryptograficzne, to właśnie matematyczna elegancja wielowymiarowych krat i fizyczna niezawodność kwantowych magistrali fotonicznych zagwarantują, że cyfrowa gospodarka przetrwa największą próbę w swojej historii.
Czytaj również w dziale Technologia

Architektury tranzystorów GAAFET nanosheet poniżej 2 nanometrów: Jak zasilanie od spodu Backside Power Delivery BSPDN i litografia High-NA EUV pokonują fizyczną barierę tunelowania kwantowego

Radary kwantowe i interferometria ze splątaniem kwantowym: Jak oświetlenie kwantowe QI i mikrofale ściskane przełamują technologię niewidzialności Stealth samolotów piątej i szóstej generacji

Komentarze czytelników
3Dołącz do dyskusji pod artykułem
Zaloguj się, aby dodać komentarz i podzielić się swoją opinią na temat tego artykułu.